Сбор событий с помощью KESL
Информация, приведенная на данной странице, является разработкой команды pre-sales и/или community KUMA и НЕ является официальной рекомендацией вендора.
Официальная документация по данному разделу приведена в онлайн-справке на продукт:
https://support.kaspersky.ru/kes-for-linux/12.5.0/290588
Создание коллектора KUMA
Для создания коллектора в веб-интерфейсе KUMA:
- Перейдите в раздел Ресурсы и нажмите на кнопку Подключить источник.
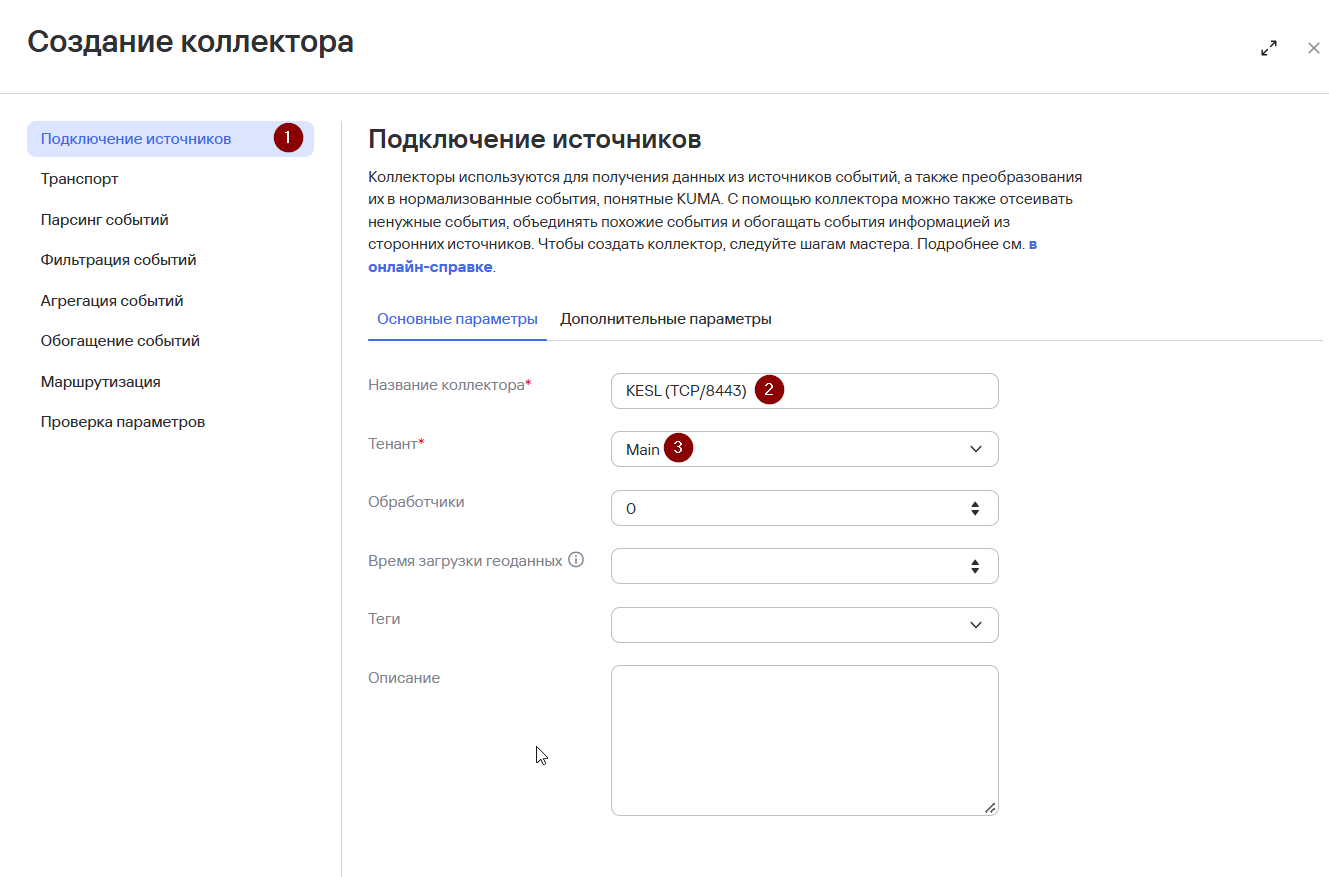
- В появившемся окне мастера настройки Создание коллектора на первом шаге (Подключение источников) выберите Имя коллектора и Тенант, к которому будет принадлежать создаваемый коллектор.
- На втором шаге мастера (Транспорт) укажите параметры коннектора для взаимодействия с подключаемым источником:
- Тип – tcp/udp. В данном примере tcp.
- URL – FQDN:порт (порт, на котором коллектор будет ожидать входящие подключения. Выбирается любой из незанятых, выше 1024). В данном примере 8443.
- Auditd – выключено
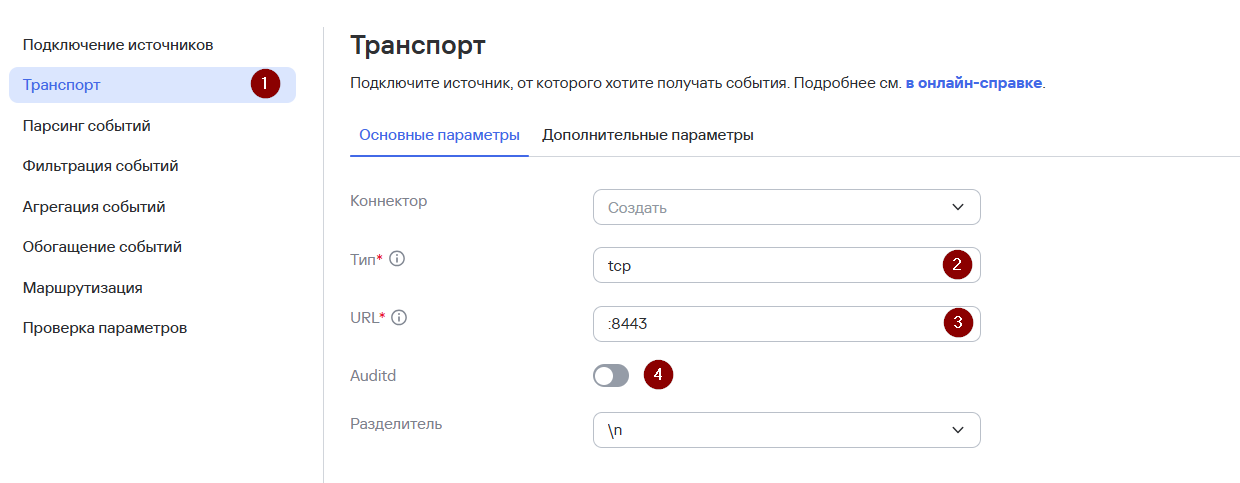
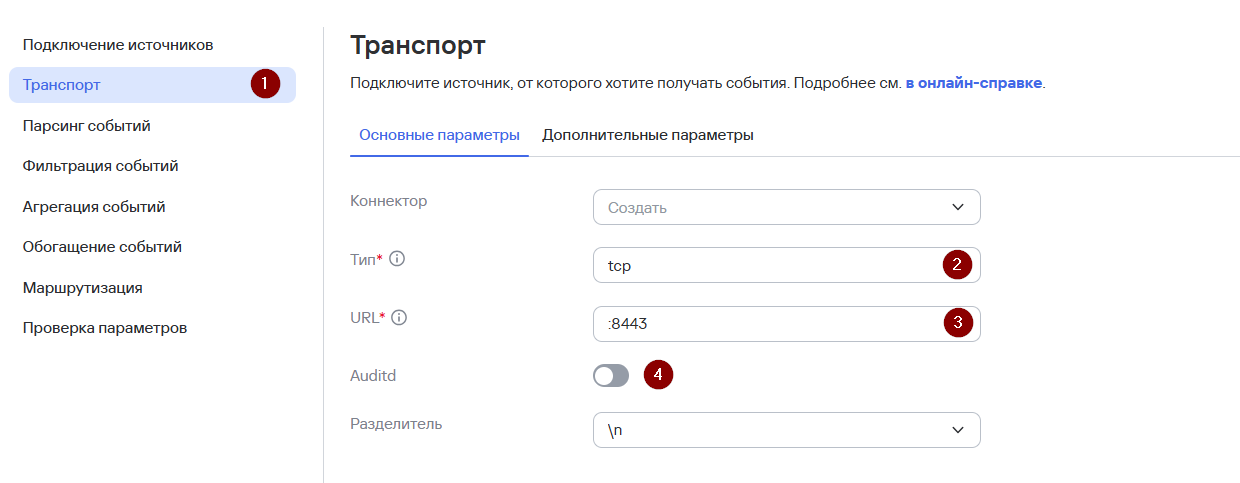
В поле URL можно указать только порт при инсталляции All-in-one.
- На третьем шаге мастера укажите нормализатор. В данном случае рекомендуется использовать «коробочный» нормализатор для событий auditd Linux [OOTB] KESL json, если плагин KESL -12.5. Если плагин KESL <
<12.5, нормализатор для событий auditd Linux [OOTB] KESL syslog cef
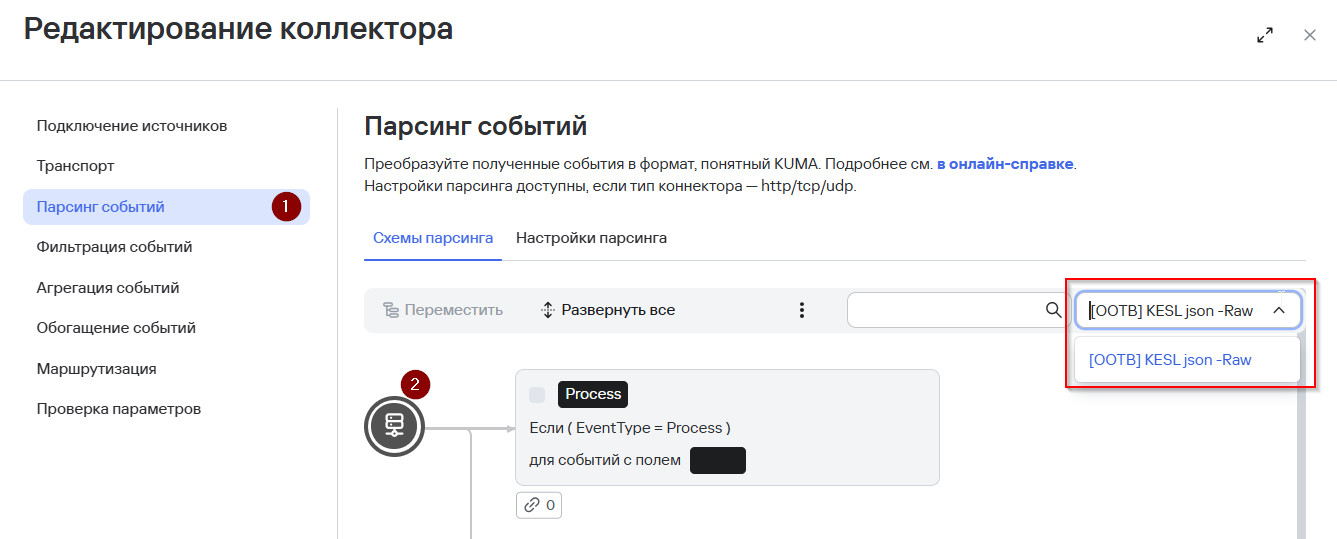
- Шаги мастера настройки с четвертого по шестой являются опциональными, их можно пропустить и вернуться к настройке позднее.
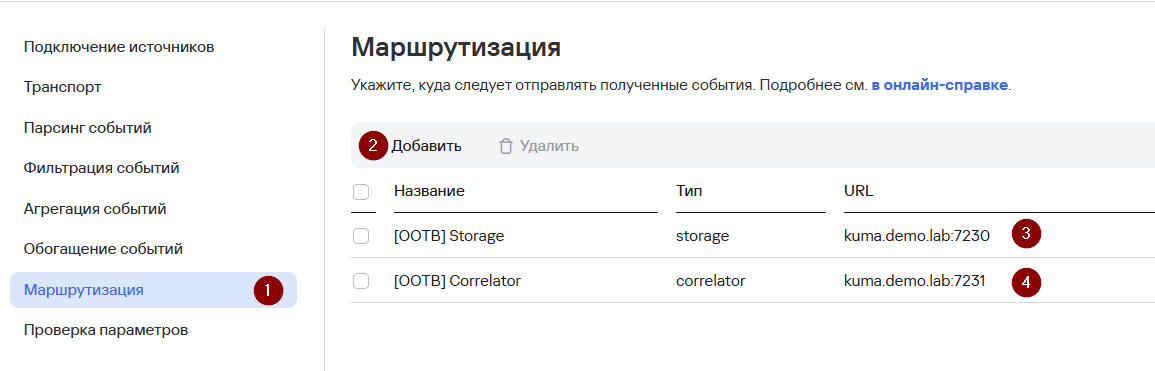
- На седьмом шаге мастера задайте точки назначения. Для хранения событий добавьте точку назначения типа Хранилище. В случае если предполагается также анализ потока событий правилами корреляции добавьте точку назначения типа Коррелятор.
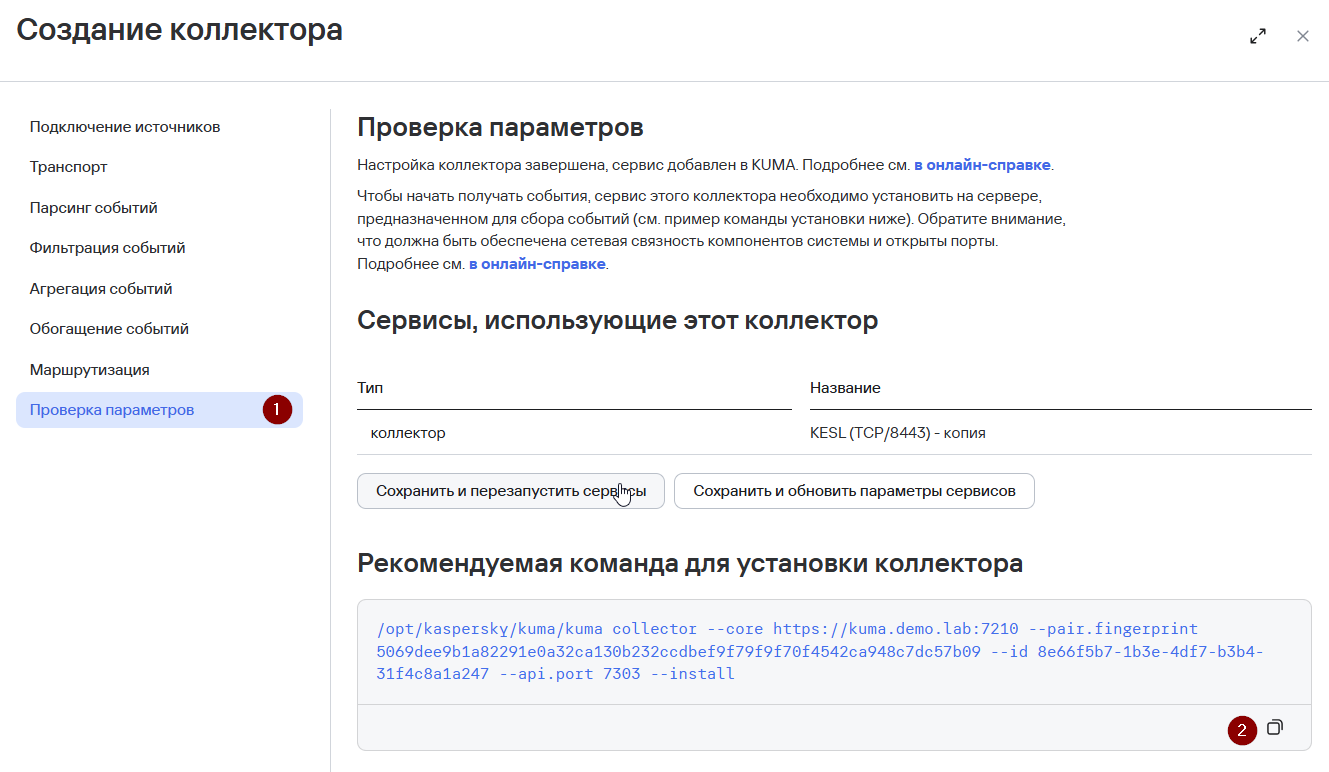
- На завершающем шаге мастера нажмите на кнопку Создать и сохранить сервис. После чего появится строка установки сервиса, которую необходимо скопировать для дальнейшей установки.
- Нажмите Сохранить.
- После выполнения вышеуказанных действий в разделе Ресурсы → Активные сервисы появится созданный сервис коллектора.
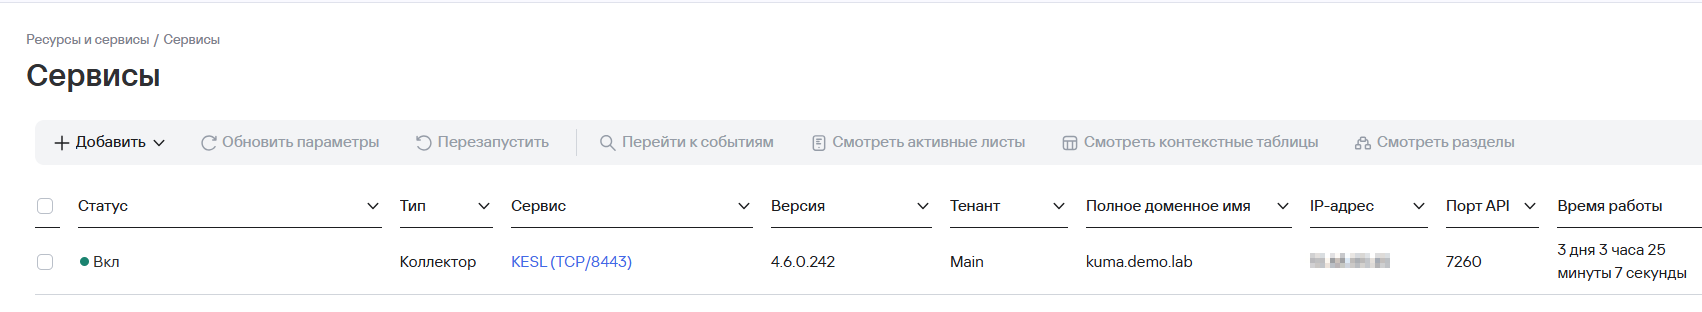
Настройка источника событий
Для передачи событий c рабочей станции/сервера в коллектор KUMA требуется настроить политику KESL на стороне KSC
При разработке статьи использовался плагин KESL версии 12.5
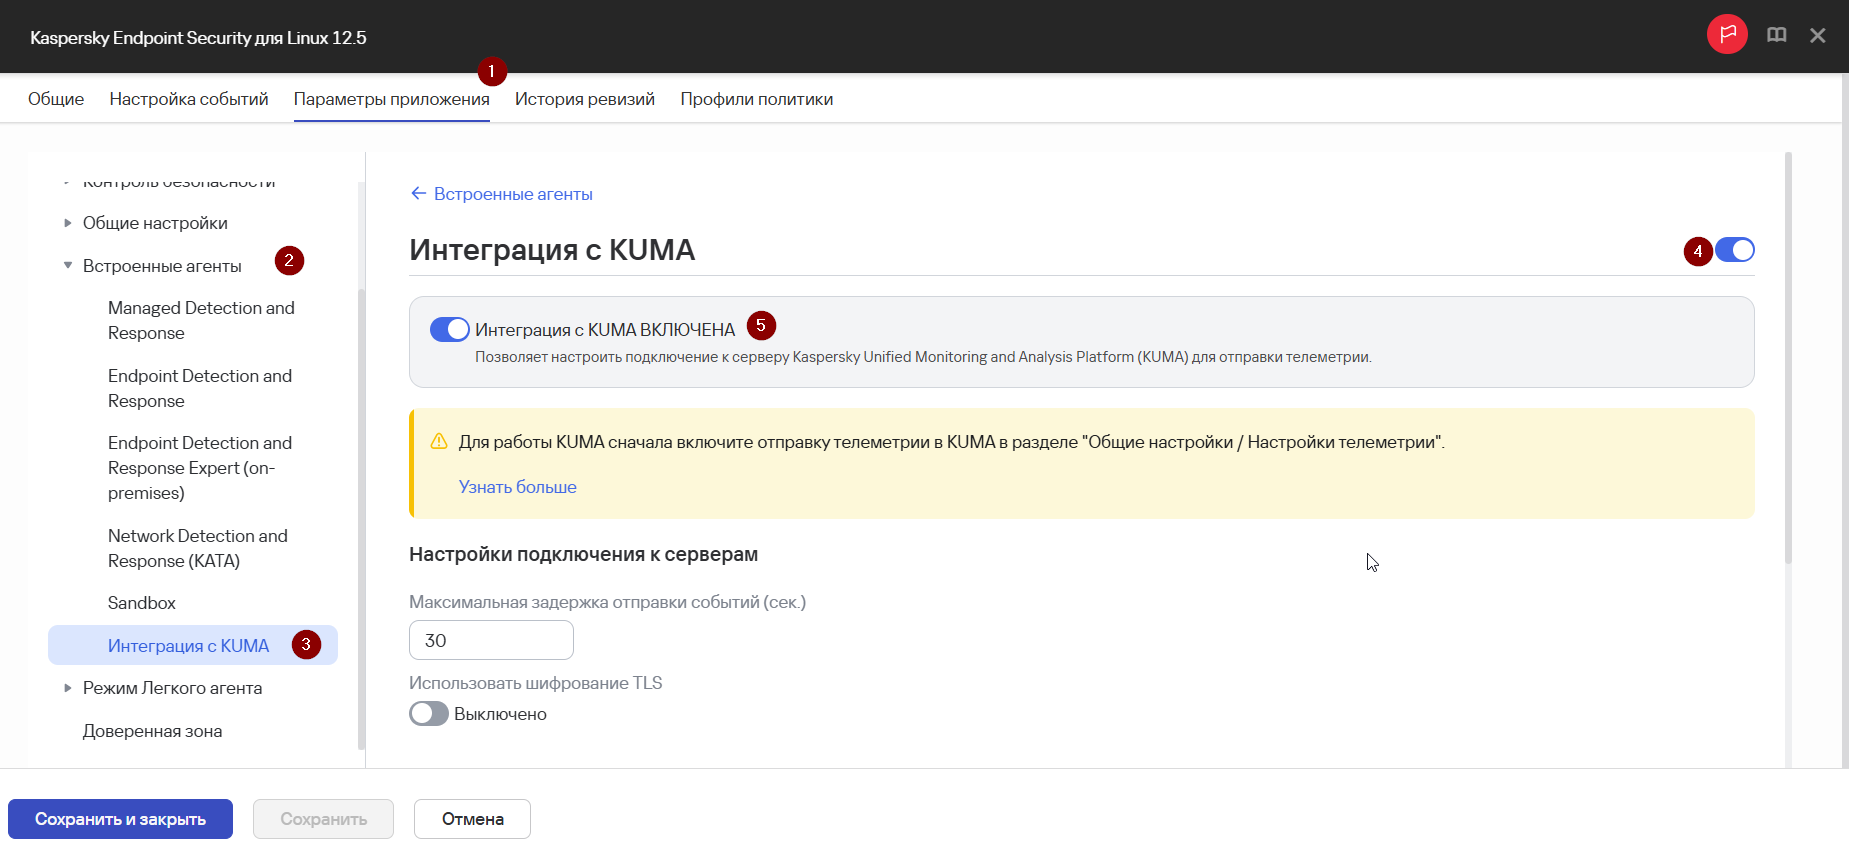
- Перейдите в политику устройства Kaspersky Endpoint Security for Linux 12.5. Далее Параметры приложения, перейдите в параметр Встроенные агенты, далее Интеграция с KUMA, переключите тумблер в активное состояние
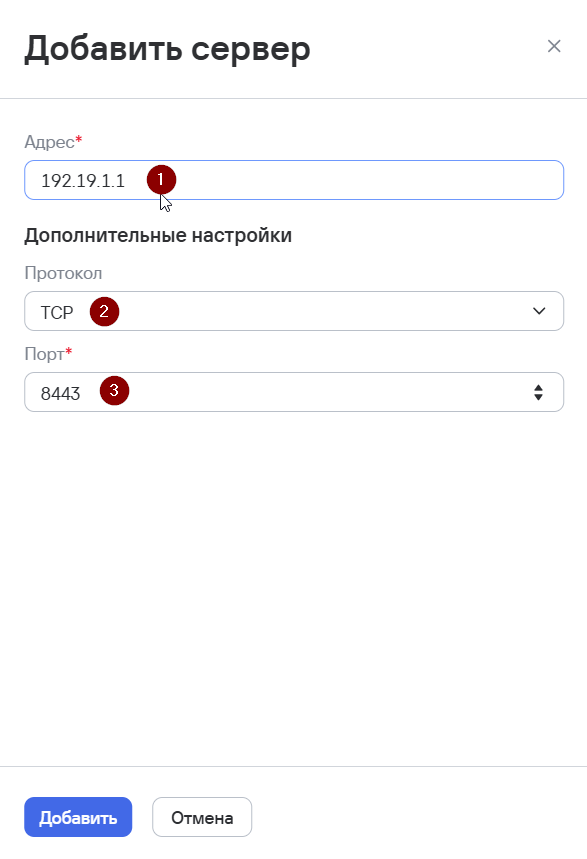
- Далее, добавьте подключение. Укажите IP-адрес, где был установлен
коллектор,коллектор KUMA, протокол - TCP, порт на котором коллектор принимает событий, в примере 8443. Добавить
- Сохранить и закрыть
Убедитесь, что на конечном устройстве добавлены лицензии Kaspersky Endpoint Security , в том числе Kaspersky Endpoint Security для Windows KUMA Integration Add-on, без этого ключа события в KUMA не будут отправляться, подробнее о добавлении и распространении ключей можно ознакомиться в статье
Проверка поступления событий Windows в KUMA
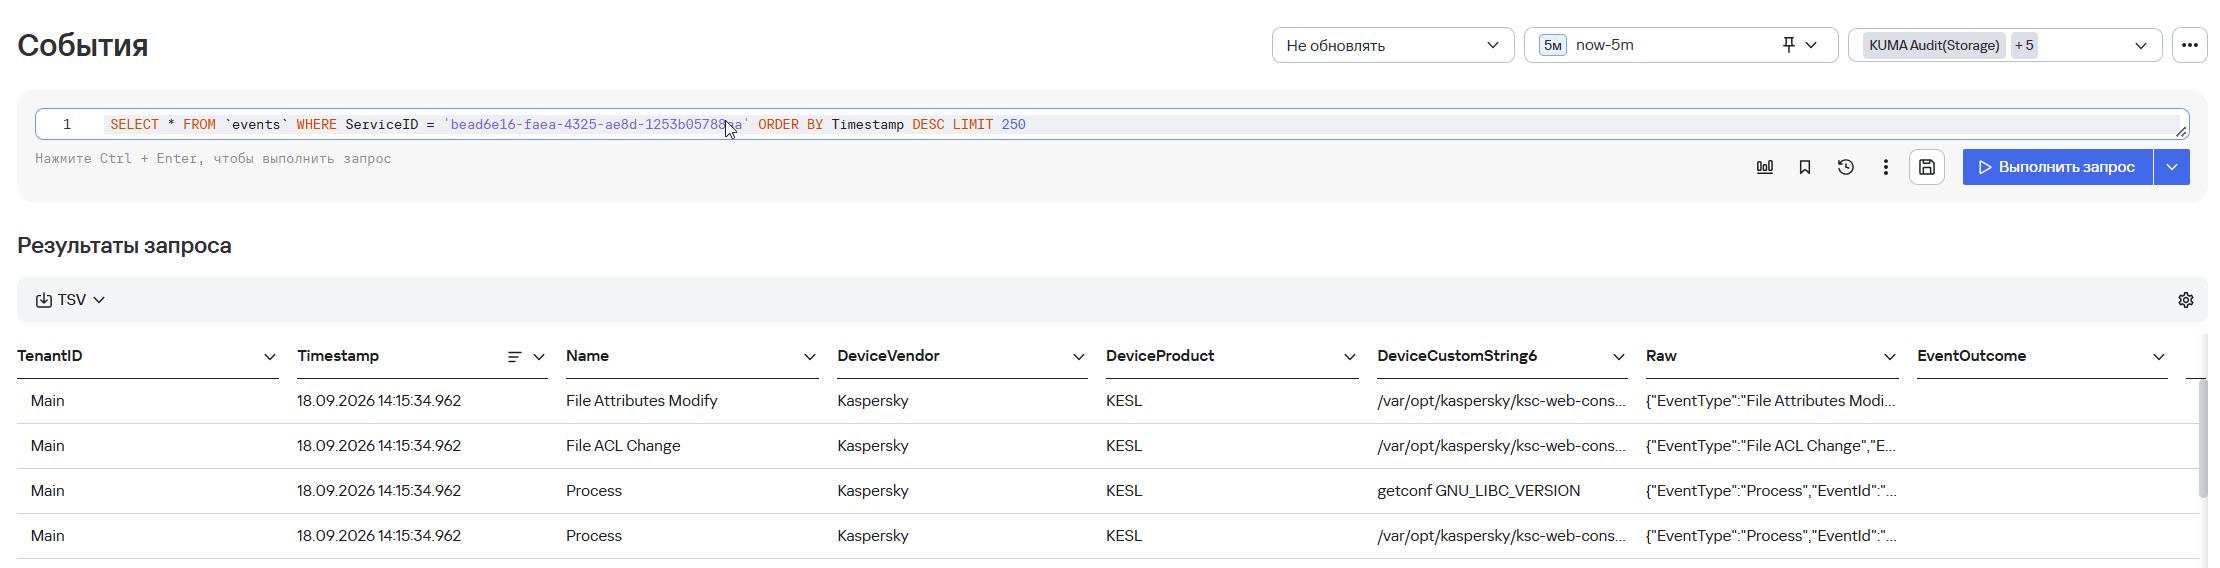
- Для проверки, что сбор событий Windows с помощью Kaspersky Endpoint Security успешно настроен перейдите в Ресурсы → Активные сервисы → выберите ранее созданный коллектор для событий Windows и нажмите Перейти к событиям.
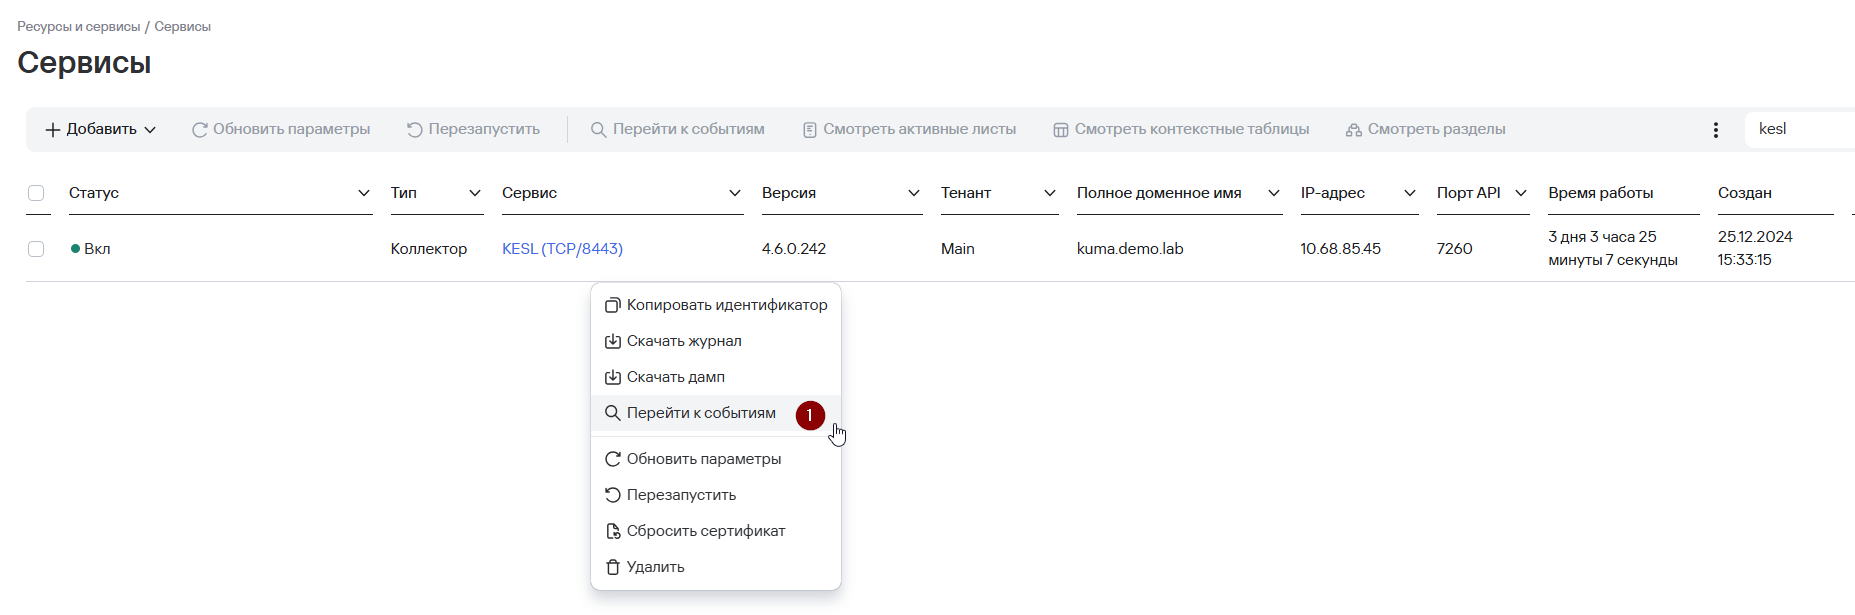
- В открывшемся окне События убедитесь, что присутствуют события с устройств Linux