Eltex MES
Информация, приведенная на данной странице, является разработкой команды pre-sales и/или community KUMA и НЕ является официальной рекомендацией вендора.
Настройка коллектора KUMA
Шаги по настройке коллектора KUMA для приема и обработки событий коммутатора Eltex приведены в отдельной общей статье по созданию сервиса коллектора.
На шаге Парсинг событий в качестве нормализатора для событий Кибер Бэкап выберите нормализатор [OOTB] Cyberprotect Cyber Backup syslog.
Настройка коммутаторов Eltex MES
Eltex MES 2348P (v. 4.0.16.14)
- Включите журналирование событий:
logging on- Укажите параметры отправки событий на сервер коллектора KUMA:
- IP-адрес или DNS-имя сервера коллектора.
- Порт (port) для подключения (используйте значение, заданное на шаге Транспорт при создании коллектора).
- Уровень важности передаваемых событий (severity).
- Источник события (facility).
- Описание (description).
- Формат передаваемых событий (msg-format). В качесте формата укажите CEF.
logging host <IP-адрес|DNS-имя> port <номер порта> facility local0 description KUMA msg-format ceflogging cli-commandslogging origin-id hostname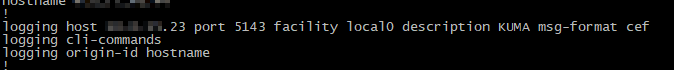
Eltex MES 5448 (v. 8.4.0.8[2])
logging host "10.0.15.23" ipv4 5142 infologging sysloglogging syslog facility securityПо умолчанию журнал аудита хранится в базе данных продукта Кибер Бэкап, однако для централизованного хранения и обработки можно настроить отправку записей журнала аудита в SIEM-систему. Для событий может использоваться протокол TCP, UDP или TLS.
Чтобы настроить отправку событий Кибер Бэкап в коллектор KUMA:
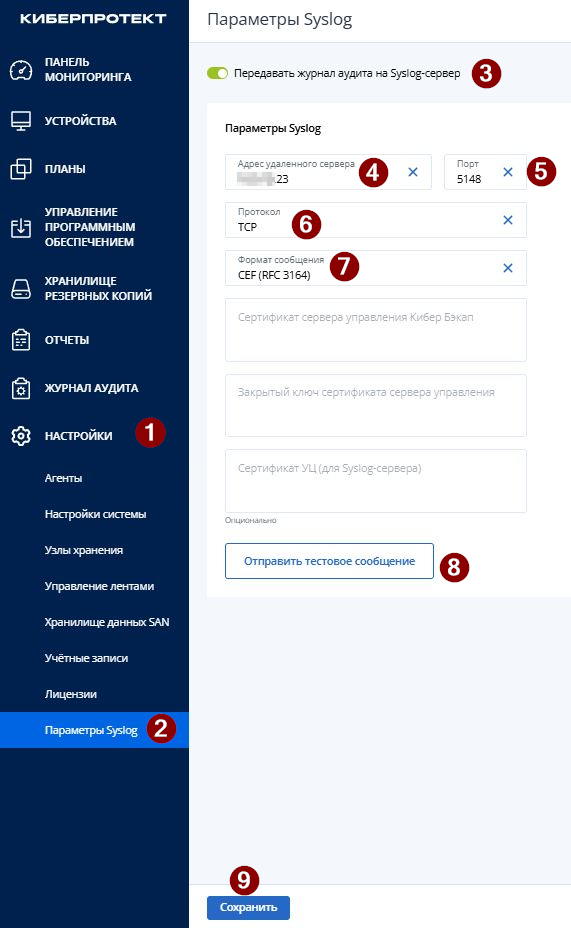
- В веб-интерфейсе Кибер Бэкап перейдите в Настройки → Параметры Syslog.
- В окне Параметры Syslog активируйте параметр Передавать журнал аудита на Syslog-сервер и укажите:
- В поле Адрес удаленного сервера IP-адрес/DNS-имя сервера коллектора KUMA.
- Порт для подключения (используйте значение, заданное на шаге Транспорт при создании коллектора).
- Используемый протокол (используйте значение, заданное на шаге Транспорт при создании коллектора).
- Формат сообщения, в котором будут отправляться события. Выберите CEF (RFC 3164).
- Нажмите Отправить тестовое сообщения для проверки интеграции.
- Нажмите Сохранить.
Опционально в Кибер Бэкап поддерживается настройка защищенного соединения с использованием протокола TLS.
Проверка поступления событий Кибер Бэкап в KUMA
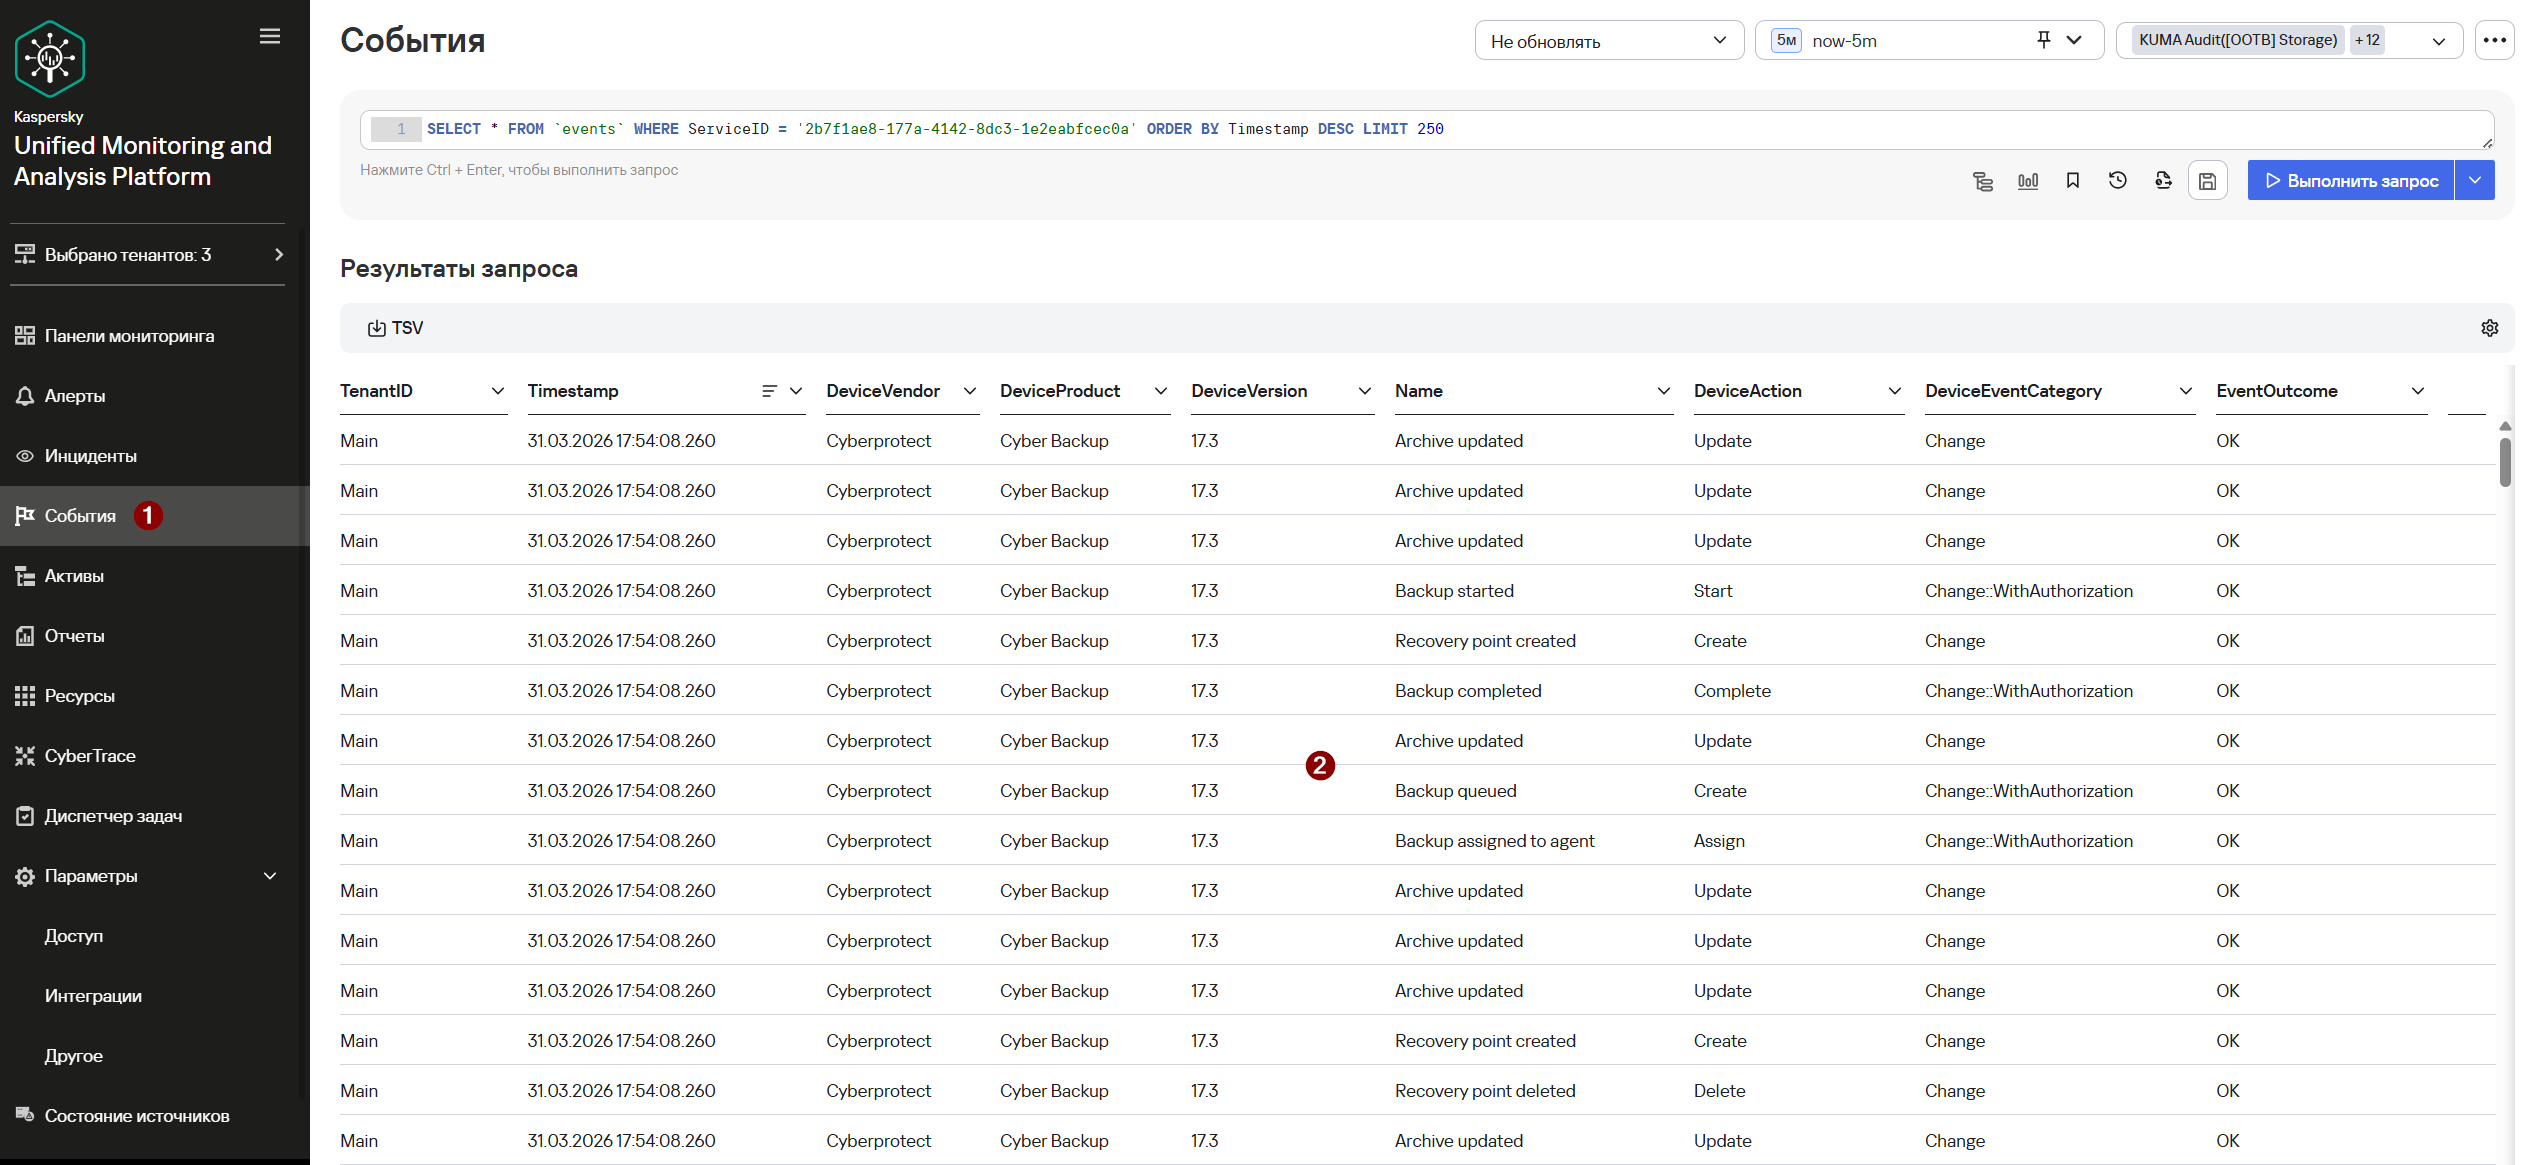
Для проверки, что сбор событий Кибер Бэкап успешно настроен перейдите в Ресурсы > Активные сервисы > выберите ранее созданный коллектор для Кибер Бэкап > ПКМ > Перейти к событиям.
В открывшемся окне События убедитесь, что присутствуют события Кибер Бэкап.