
Базовая настройка
Проверка сервисов
После входа в веб-интерфейс KUMA проверьте наличие и статус демонстрационных сервисов:
- Перейдите в раздел Ресурсы → Активные сервисы
- Убедитесь в наличии сервисов с префиксом
[OOTB]и что данные сервисы находятся в статусе «Вкл».
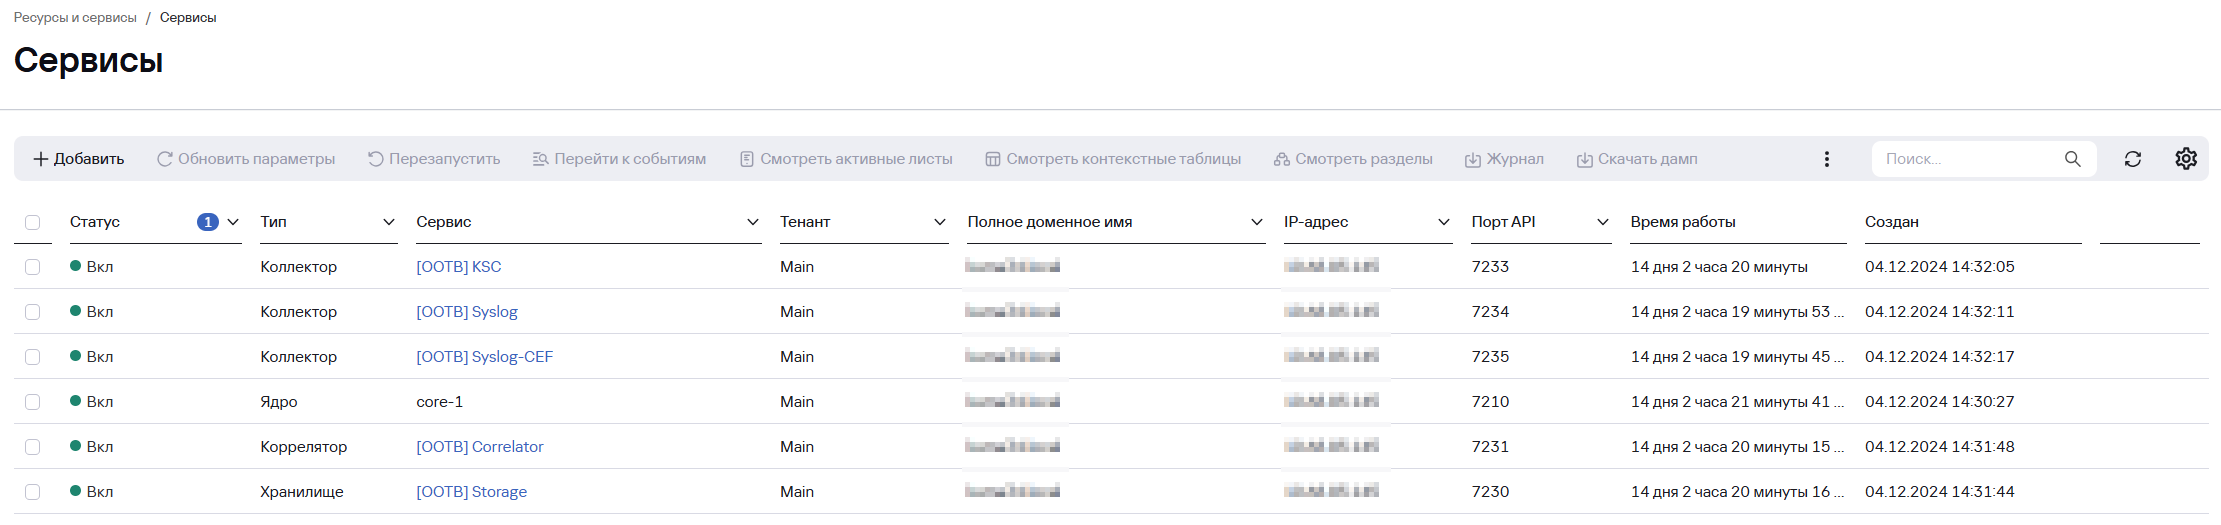
При наличии демонстрационных сервисов, как на скриншоте выше, можно перейти к следующим шагам базовой настройки.
В случае если демонстрационные сервисы (Хранилище, Коррелятор и Коллекторы) не были установлены можно импортировать набор ресурсов для создания сервисов из файла ootb-content, который доступен по пути /kuma-ansible-installer/roles/kuma/files/.
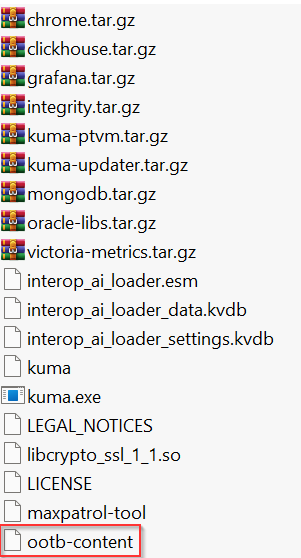
Для импорта набора ресурсов из файла см. Раздел Импорт ресурсов из файла.
Также можно создать ресурсы сервисов вручную (см. Приложение Создание и установка сервисов).
Создание пользователей
По умолчанию в KUMA преднастроена одна учетная запись admin с ролью главного администратора с максимальным набором привилегий.
Настоятельно рекомендуется изменить пароль для учетной записи admin после первого входа. Для этого:
- Перейдите в раздел Параметры → Доступ → Пользователи.
- Нажмите на пользователя admin.
- В появившемся окне Пользователь нажмите Изменить пароль.
- В окне Изменить пароль укажите действующий пароль и введите новый пароль.
- Нажмите ОК.
- Далее нажмите Сохранить.
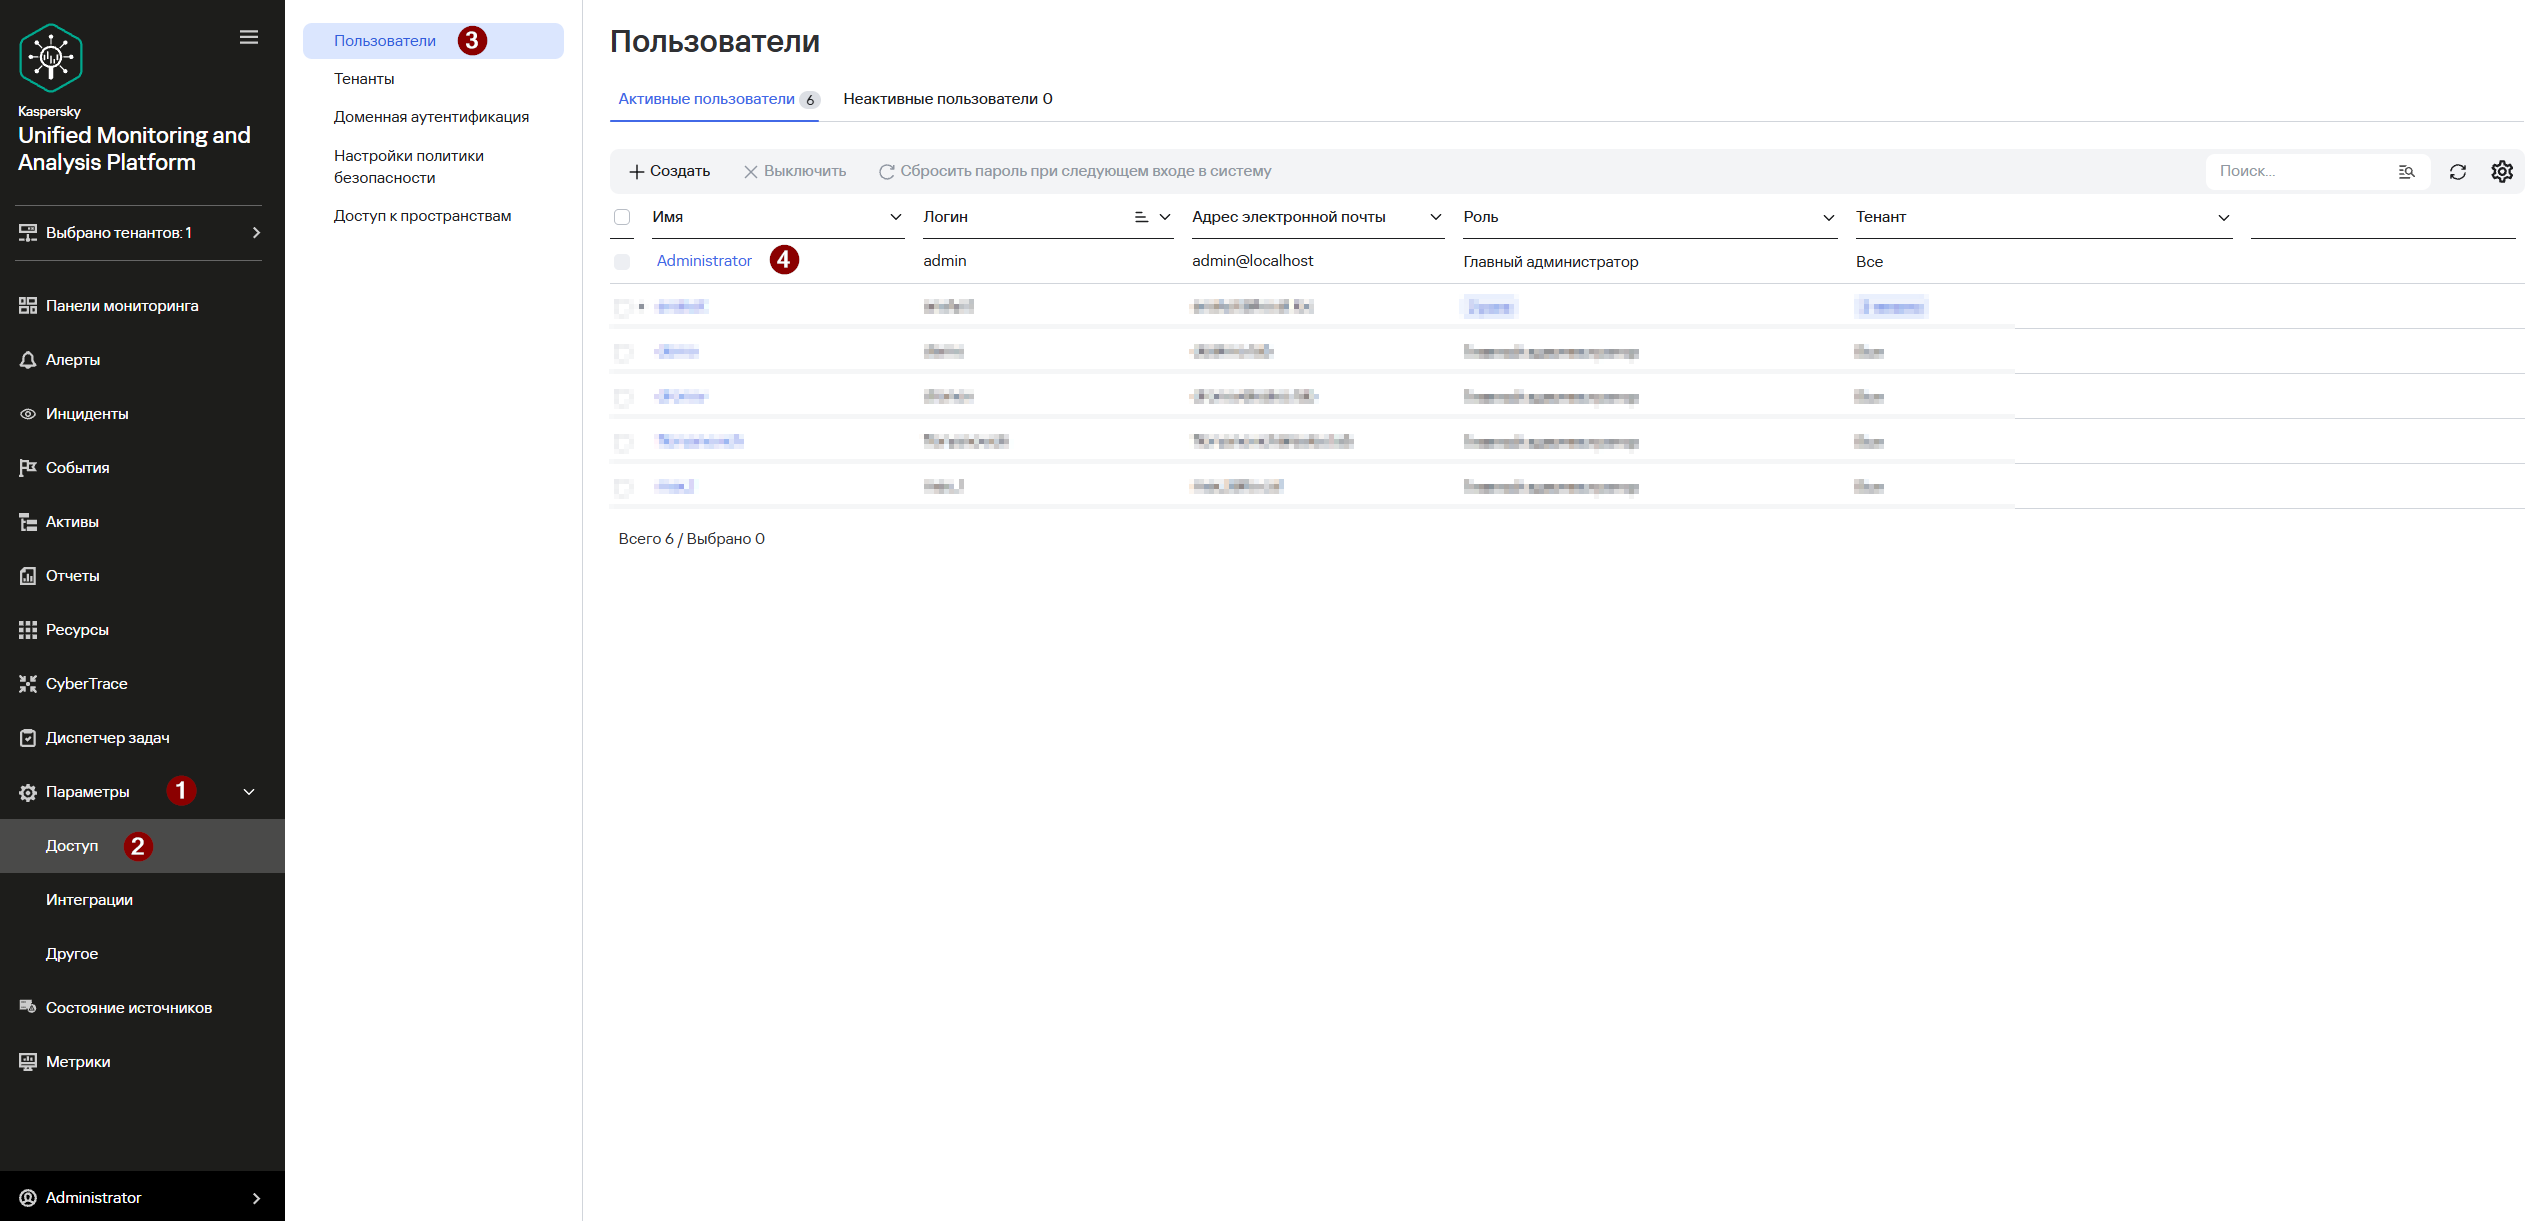
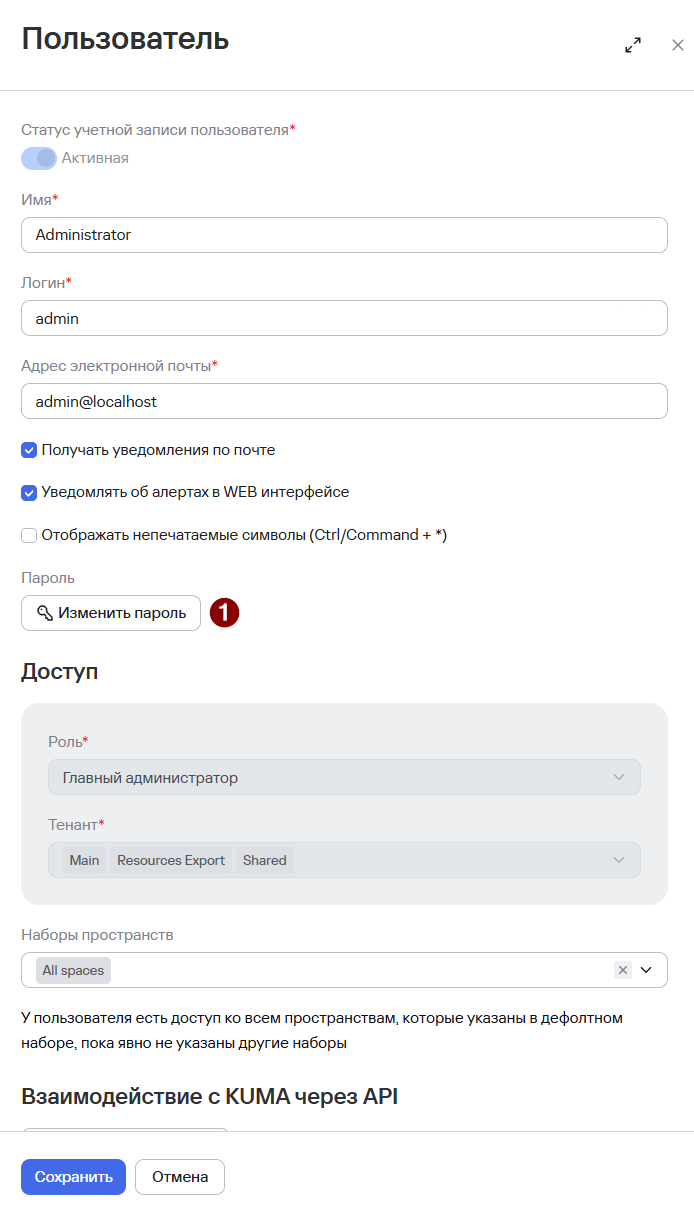
Доступ к KUMA может иметь несколько пользователей. Пользователям присваиваются роли пользователей, которые влияют то, какие разделы интерфейса будут доступны пользователям и какие функции они смогут выполнять.
Статья онлайн-справки «Роли пользователей»:
https://support.kaspersky.ru/kuma/4.0/218031
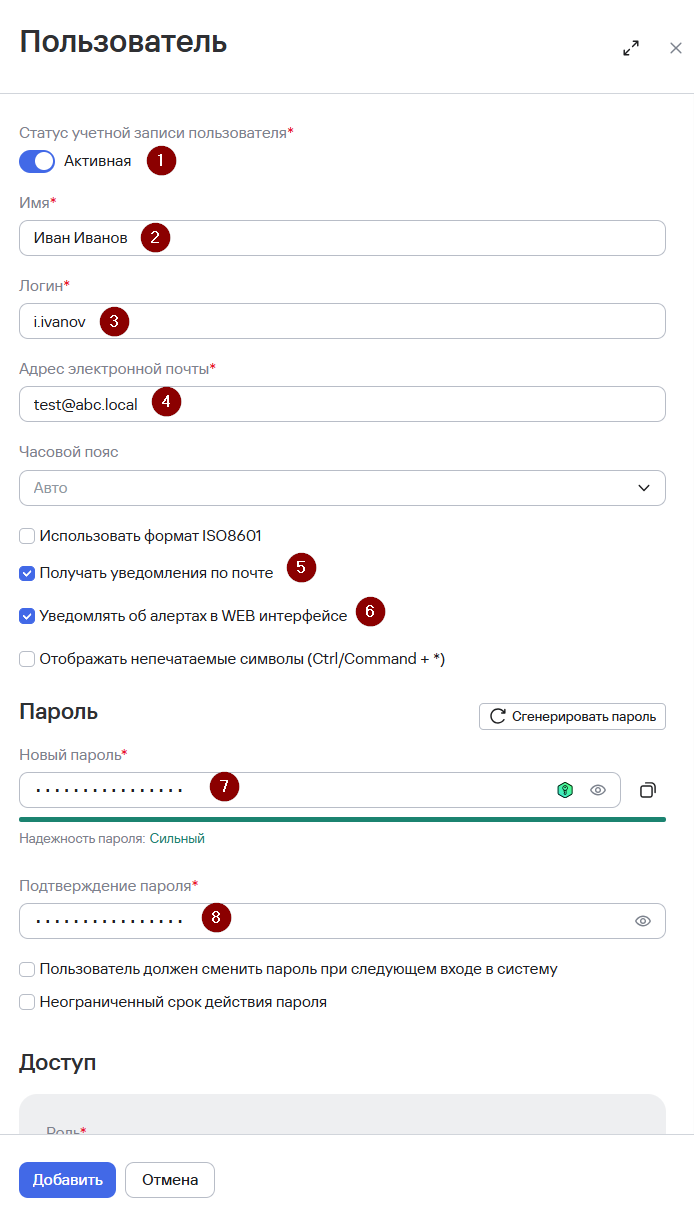
Чтобы создать учетную запись пользователя:
- Перейдите в раздел Параметры →
ПользователиДоступи нажмите→ДобавитьПользователи.
Если отправка уведомлений на почту не предполагается, то можно указать любую почту, например test@abc.local
Новый пароль– введите пароль для учетной записи пользователя. Требования к паролю:длинаотЧасовой16поясдо-128выберитесимволов;
требуется как минимум один символпояс, внижнемкоторомрегистре;
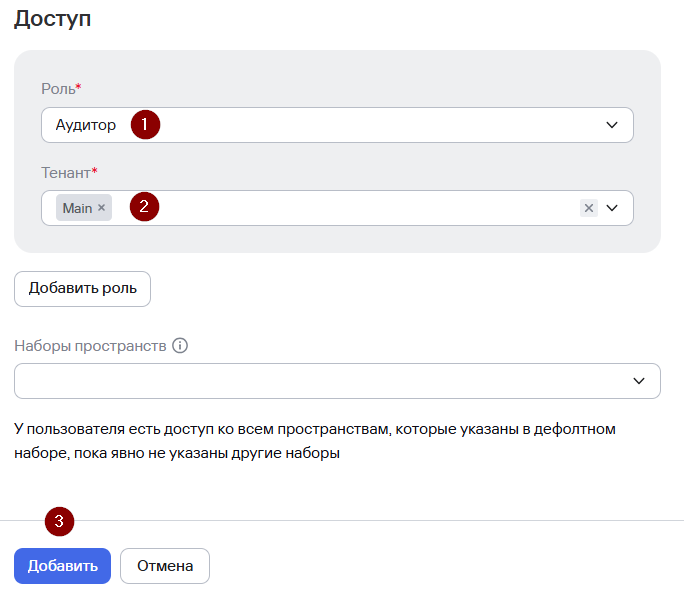
Статья онлайн-справки «О тенантах»:https://support.kaspersky.ru/kuma/4.0/221264
- Получать уведомления по почте
–- установите этот флажок,если хотите,чтобы пользователь получал почтовые уведомления от KUMA. ОтображатьУведомлятьнепечатаемыеобсимволыалертах в WEB интерфейсе–- установите этот флажок, чтобы в веб-интерфейсе KUMA отображались уведомления об алертах. Снимите флажок, еслихотите,хотите выключить отображение уведомлений. По умолчанию флажок установлен.
• длина соответствует политике безопасности;
• как минимум один символ в нижнем регистре;
• как минимум один символ в верхнем регистре;
• как минимум одна цифра;
• как минимум один специальный символ из списка специальных символов в политике безопасности;
• не более двух одинаковых символов подряд;
• пароль не содержит логин.
Статья онлайн-справки «Настройка политики безопасности при входе в веб-интерфейс KUMA»:
https://support.kaspersky.ru/kuma/4.0/302832
Например, вы можете использовать этот параметр при создании нового пользователя. Пользователю можно назначить временный пароль и установить этот флажок. После входа с временным паролем KUMA предложит пользователю сменить пароль.
Рекомендуется включать этот параметр для служебной учетной записи, ограничить такой учетной записи права и установить пароль максимальной сложности. Обычно учетная запись с неограниченным временем жизни пароля используется для мониторинга.
Статья онлайн-справки «О тенантах»:
https://support.kaspersky.ru/kuma/4.0/221264
Учетная запись пользователя создана и отображается в таблице Пользователи.
Статья онлайн-справки «Управление пользователями»:
https://support.kaspersky.ru/kuma/4.0/217937
Статья онлайн-справки «Аутентификация с помощью доменных учетных записей»:
https://support.kaspersky.ru/kuma/4.0/221427
Видео по настройке «Аутентификации с помощью доменных учетных записей Active Directory»:
https://rutube.ru/video/8cabd9b4a160f875fa2ef1abbd286e5d/
[4.2+] Создание пользовательской роли
Начиная с версии 4.2 в дополнение к предустановленным ролям, в KUMA появилась возможность создавать пользовательские роли. Для пользовательских ролей можно формировать уникальные наборы прав и разрешений с указанием необходимых пользователю функциональных областей. Пример функциональной области – раздел Алерты.
Статья онлайн-справки «Функциональные области и доступные им уровни полномочий»:
https://support.kaspersky.ru/kuma/4.2/316073
Например, чтобы создать пользовательскую роль «Аудитор» (роль будет иметь доступ ко всем функциональным областям только для чтения):
- Перейдите в раздел Параметры → Доступ → Роли.
- Нажмите Создать.
- В появившемся окне Создать роль задайте параметры новой роли:
- Название – введите имя роли (в нашем примере «Аудитор»).
- Описание – опционально добавьте описание роли.
- В секции Список разрешений выберите все функциональные области и нажмите Чтение.
В списке доступных для выбора функциональных областей приводятся отдельные функциональные области и группы функциональных областей. Например, группа ksc включает в себя следующие функциональные области: Общее (просмотр статуса задач KSC) и Обновления (чтение обновлений KSC). Вы можете выбрать группу функциональных областей полностью или указать отдельные функциональные области в составе группы.
Для выбранных функциональных областей нужно указать уровень полномочий. В KUMA доступны следующие уровни полномочий:
-
- Управление (англ. Manage) – полные права на работу в функциональной области (чтение, создание, редактирование, удаление).
- Управление созданными (англ. Manage created) – полные права на тип в функциональной области (чтение и дублирование всех объектов, редактирование и удаление своих объектов) в отношении созданных пользователем объектов.
- Чтение (англ. Read) – права на чтение.
- Нет прав (англ. No rights) – отсутствие прав на работу с объектами.
- Нажмите Создать.
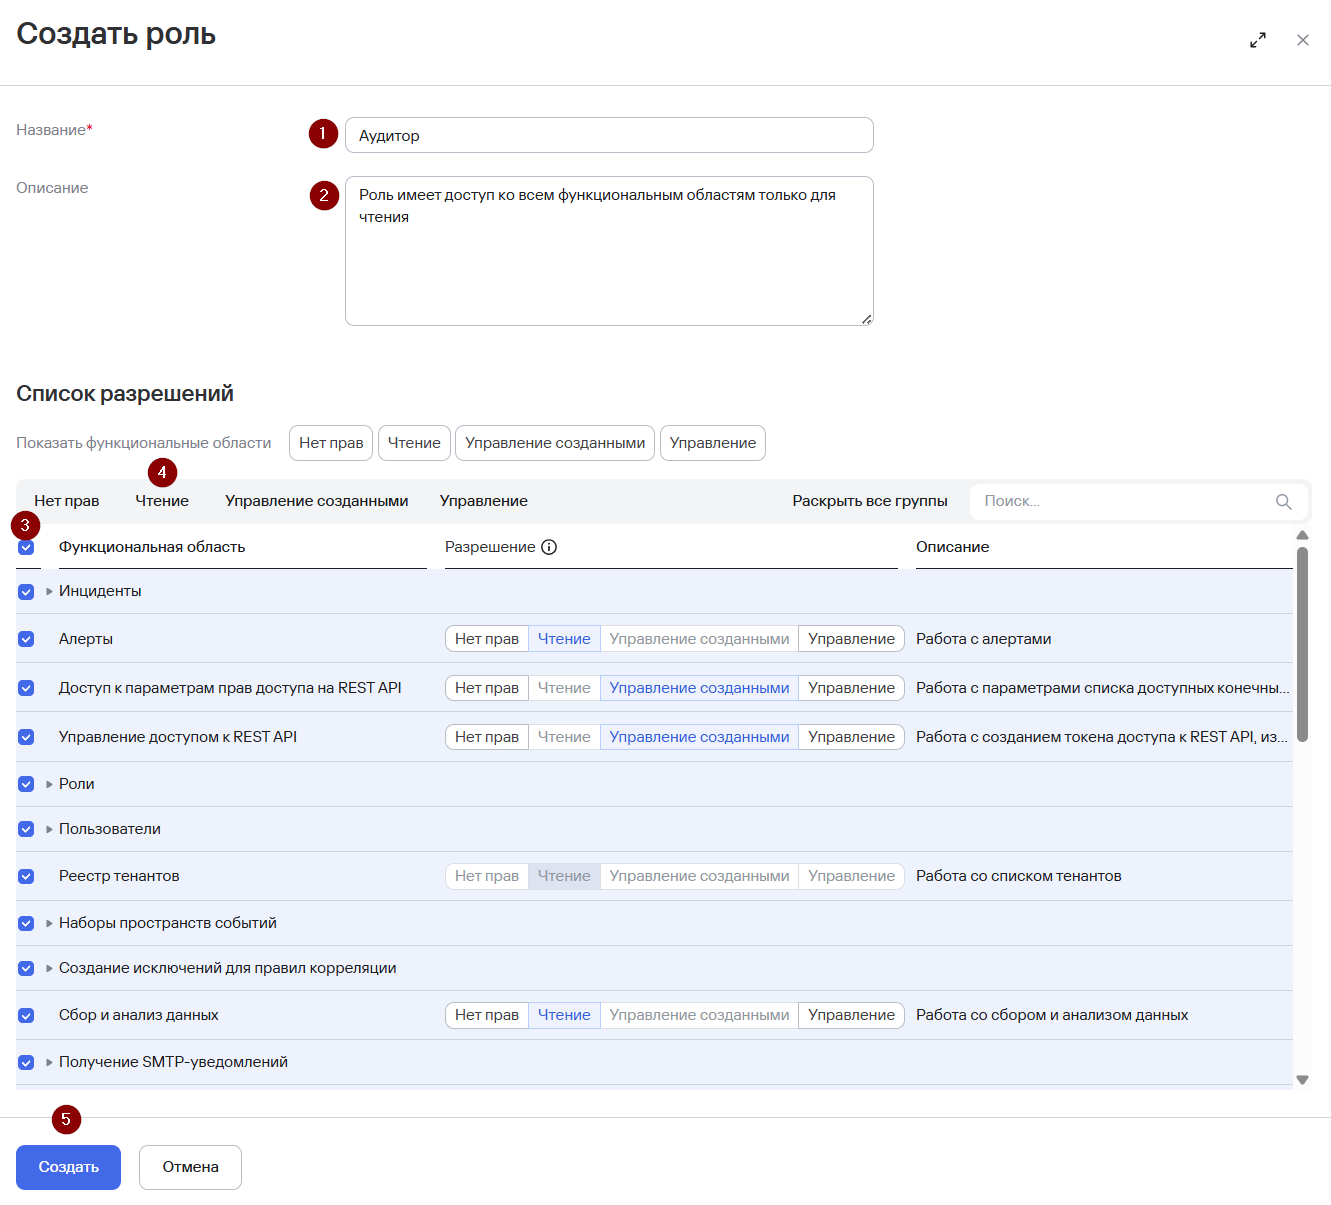
Пользовательская роль Аудитор успешно создана.
Вы также можете создать пользовательскую роль, скопировав параметры уже существующей роли (в том числе предустановленной системной роли).
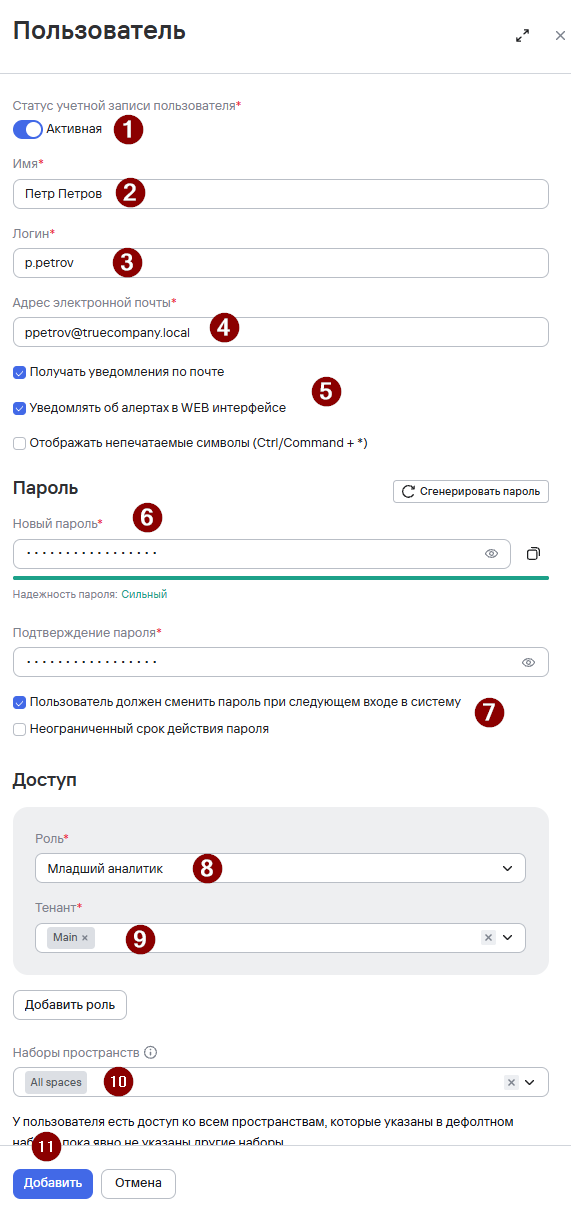
Чтобы назначить созданную пользовательскую роль учетной записи пользователя:
- Перейдите в раздел Параметры → Доступ → Пользователи.
- Создайте новую учетную запись пользователя или выберите уже существующую учетную запись (в данном примере будет создана новая учетная запись).
- Нажмите Создать.
- В появившемся окне Пользователь задайте параметры нового пользователя:
- Статус учетной записи пользователя – Активна.
- Имя – введите имя пользователя.
- Логин – введите уникальный логин учетной записи пользователя. Длина должна быть от 3 до 64 символов (допускается использование только символов a–z, A–Z, 0–9, . \ - _).
- Адрес электронной почты – введите уникальный адрес электронной почты пользователя. Адрес электронной почты должен быть действительным.
Если отправка уведомлений на почту не предполагается, то можно указать любую почту, например test@abc.local
-
- Часовой пояс - выберите часовой пояс, в котором будут отображаться временные метки при работе в KUMA. Список формируется на основе параметров операционной системы пользователя и учитывает переход на летнее и зимнее время. По умолчанию используется часовой пояс браузера пользователя.
- Использовать формат ISO 8601 – установите этот флажок, чтобы временные метки отображались в формате ISO 8601 (например, 2026-02-08T17:35:27+03:00). Формат применяется в тех разделах веб-интерфейса KUMA, где используется сокращенное или полное отображение даты и времени, и действует во всей системе KUMA. Настроенный формат сохраняется в параметрах Ядра KUMA.
- Получать уведомления по почте - установите этот флажок, чтобы пользователь получал почтовые уведомления от KUMA.
- Уведомлять об алертах в WEB интерфейсе - установите этот флажок, чтобы в веб-интерфейсе KUMA отображались уведомления об алертах. Снимите флажок, если хотите выключить отображение уведомлений. По умолчанию флажок установлен.
- Отображать непечатаемые символы (Ctrl/Command + *) - установите этот флажок, чтобы в веб-интерфейсе KUMA отображались непечатаемые символы: пробелы, знаки табуляции, перенос на новую строку. Если флажок Отображать непечатаемые символы установлен, отображение непечатаемых символов можно включать и выключать с помощью клавиш Ctrl/Command+*.
- Новый пароль – введите пароль для учетной записи пользователя. Вы можете либо задать пароль вручную, либо нажать на кнопку Сгенерировать пароль. Пароль должен соответствовать следующим требованиям:
• длина соответствует политике безопасности;
• как минимум один символ в нижнем регистре;
• как минимум один символ в верхнем регистре;
• как минимум одна цифра;
• как минимум один специальный символ из списка специальных символов в политике безопасности;
• не более двух одинаковых символов подряд;
• пароль не содержит логин.
Статья онлайн-справки «Настройка политики безопасности при входе в веб-интерфейс KUMA»:
https://support.kaspersky.ru/kuma/4.2/302832
-
- Подтверждение пароля – повторите пароль.
- Пользователь должен сменить пароль при следующем входе в систему - установите этот флажок, чтобы при следующей попытке входа в веб-интерфейс KUMA пользователь указал старый пароль и задал новый пароль. После этого пользователю будет разрешен вход в веб-интерфейс KUMA с новым паролем. По умолчанию этот флажок установлен.
Например, вы можете использовать этот параметр при создании нового пользователя. Пользователю можно назначить временный пароль и установить этот флажок. После входа с временным паролем KUMA предложит пользователю сменить пароль.
-
- Неограниченный срок действия пароля - установите этот флажок, чтобы на учетную запись пользователя не действовал параметр Время жизни пароля.
Рекомендуется включать этот параметр для служебной учетной записи, ограничить такой учетной записи права и установить пароль максимальной сложности. Обычно учетная запись с неограниченным временем жизни пароля используется для мониторинга.
-
- Роль – выберите роли пользователя.
- Тенант - выберите тенант, к которому будет принадлежать пользователь. Пользователю можно назначить разные роли в разных тенантах, в одном тенанте можно назначить несколько ролей.
Статья онлайн-справки «О тенантах»:
https://support.kaspersky.ru/kuma/4.0/221264
-
- Наборы пространств – в раскрывающемся списке выберите один или несколько наборов пространств, к которым вы хотите предоставить доступ, установив рядом флажок. Если у пользователя нет выбранных наборов пространств, будет предоставлен доступ к набору пространств по умолчанию.
- Нажмите Сохранить.
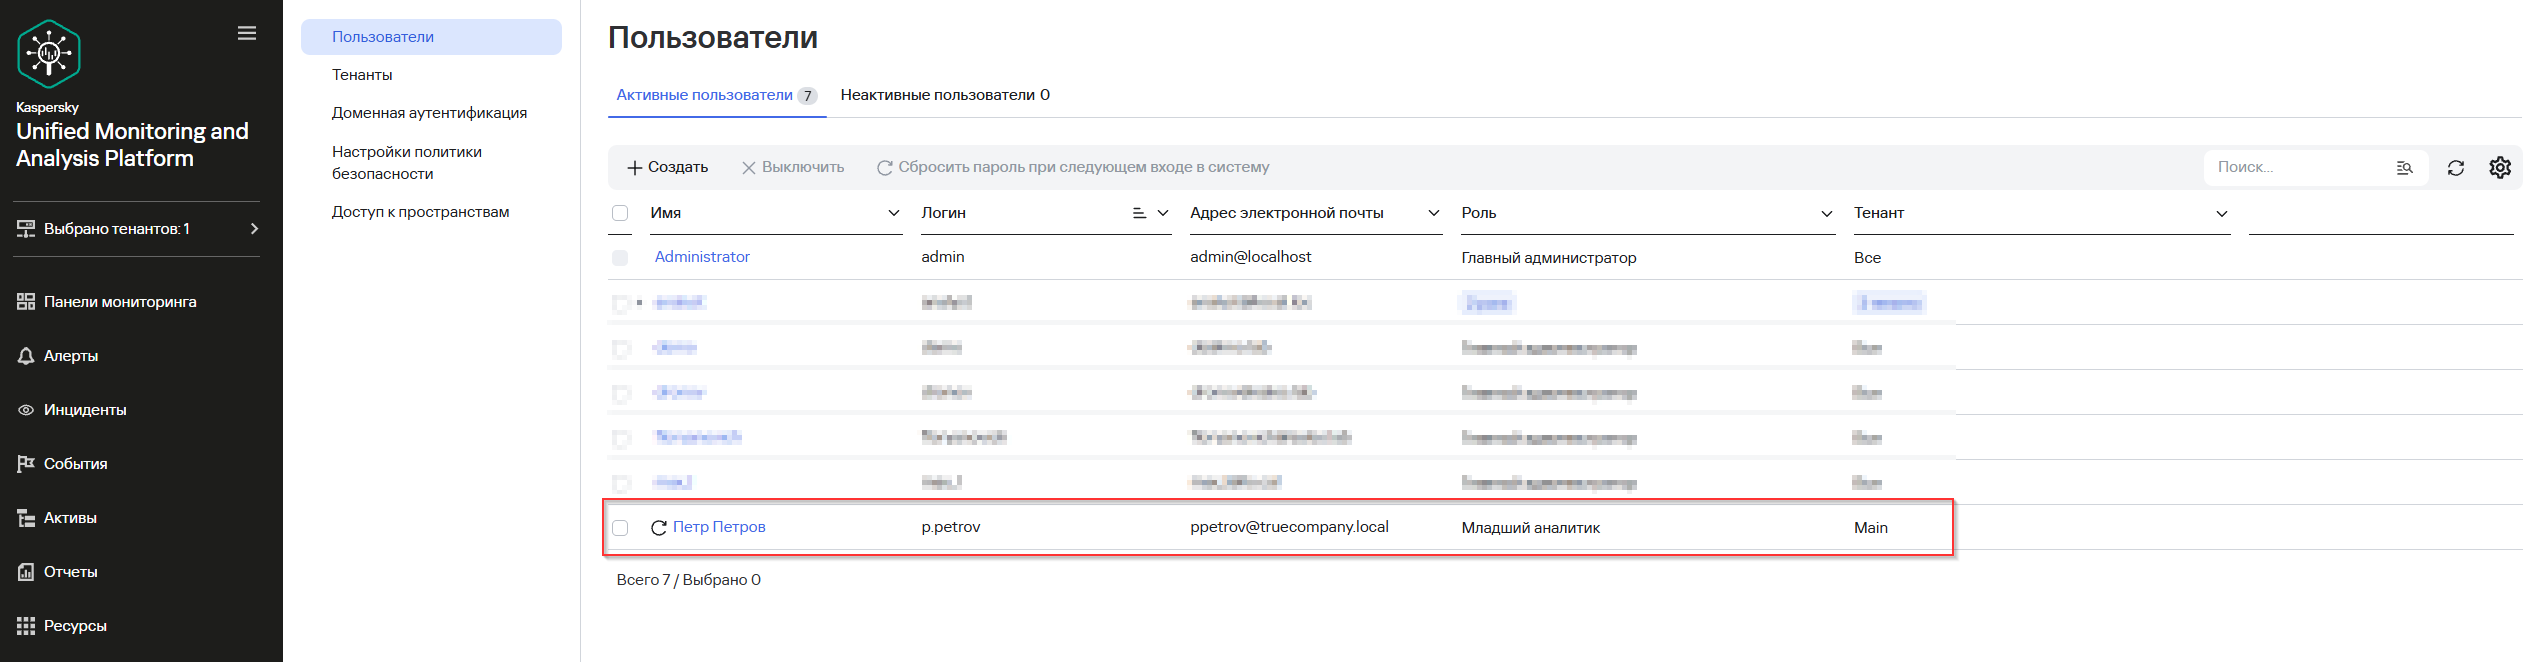
Учетная запись пользователя с ролью Аудитор создана и отображается в таблице Пользователи.
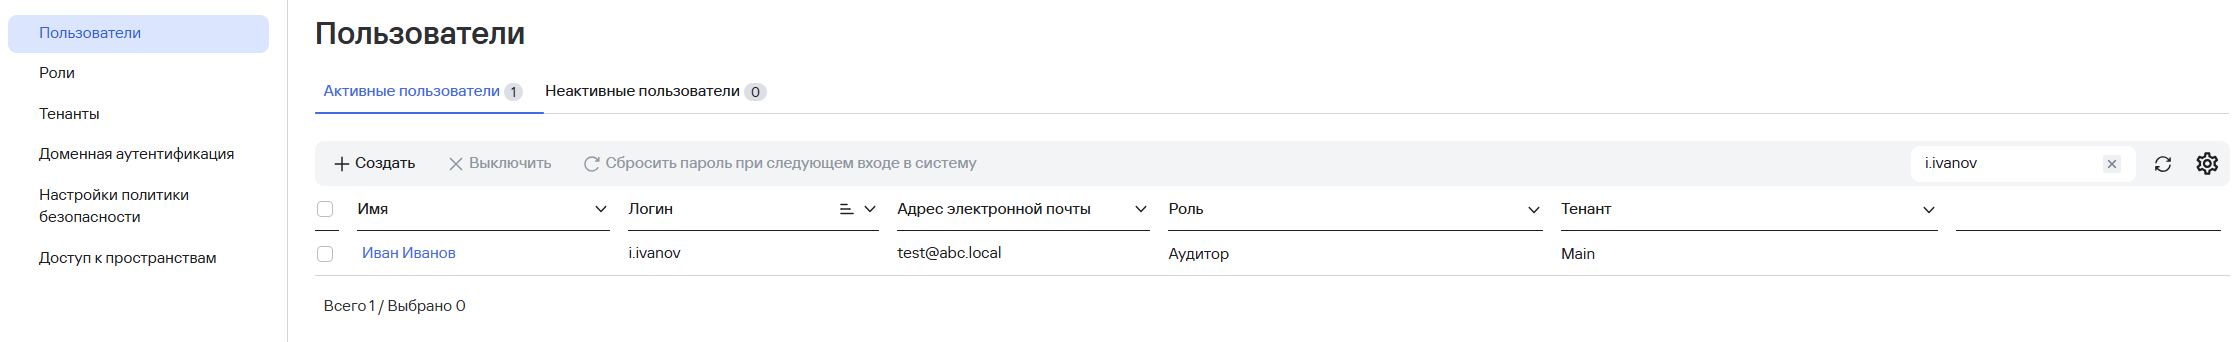
Статья онлайн-справки «Создание пользовательской роли»:
https://support.kaspersky.ru/kuma/4.2/315754
Импорт ресурсов в KUMA
Ресурсы – это компоненты KUMA, которые содержат параметры для реализации различных функций: например, установления соединений с источниками событий (коннекторы) или правила для приведения поступающих событий к формату, поддерживаемому в KUMA (нормализаторы) и т.д. Из этих компонентов, как из частей конструктора, собираются наборы ресурсов для сервисов, на основе которых в свою очередь создаются сервисы KUMA.
Статья онлайн-справки «Ресурсы KUMA»:
https://support.kaspersky.ru/kuma/4.0/217687
KUMA поставляется с набором предустановленных ресурсов, их можно определить по названию [OOTB]<название_ресурса>.
Дополнительные ресурсы или обновления существующих ресурсов можно импортировать:
- из репозитория:
- напрямую с серверов обновлений Лаборатории Касперского.
- с помощью пользовательского источника обновлений.
- из файла.
Ниже приведены примеры настройки импорта для каждогоресурсов из этихрепозитория способов.Лаборатории Касперского и из файла.
Импорт ресурсов из репозитория (серверы обновлений Лаборатории Касперского)
Предварительно разрешите доступ на пограничном межсетевом экране к следующим URL (без использования механизмов вскрытия SSL/TLS-трафика):
https://support.kaspersky.ru/common/start/6105
Чтобы настроить автоматический импорт ресурсов из репозитория, используя серверы обновлений Лаборатории Касперского:
- Перейдите в раздел Параметры → Другое → Обновление репозитория.
- Убедитесь, что флажок Отключить автоматическое обновление снят.
- Задайте Интервал обновления в часах.
- В поле Источник обновления выберите Серверы обновления “Лаборатории Касперского”.
Автоматический импорт ресурсов из репозитория Лаборатории Касперского настроен.
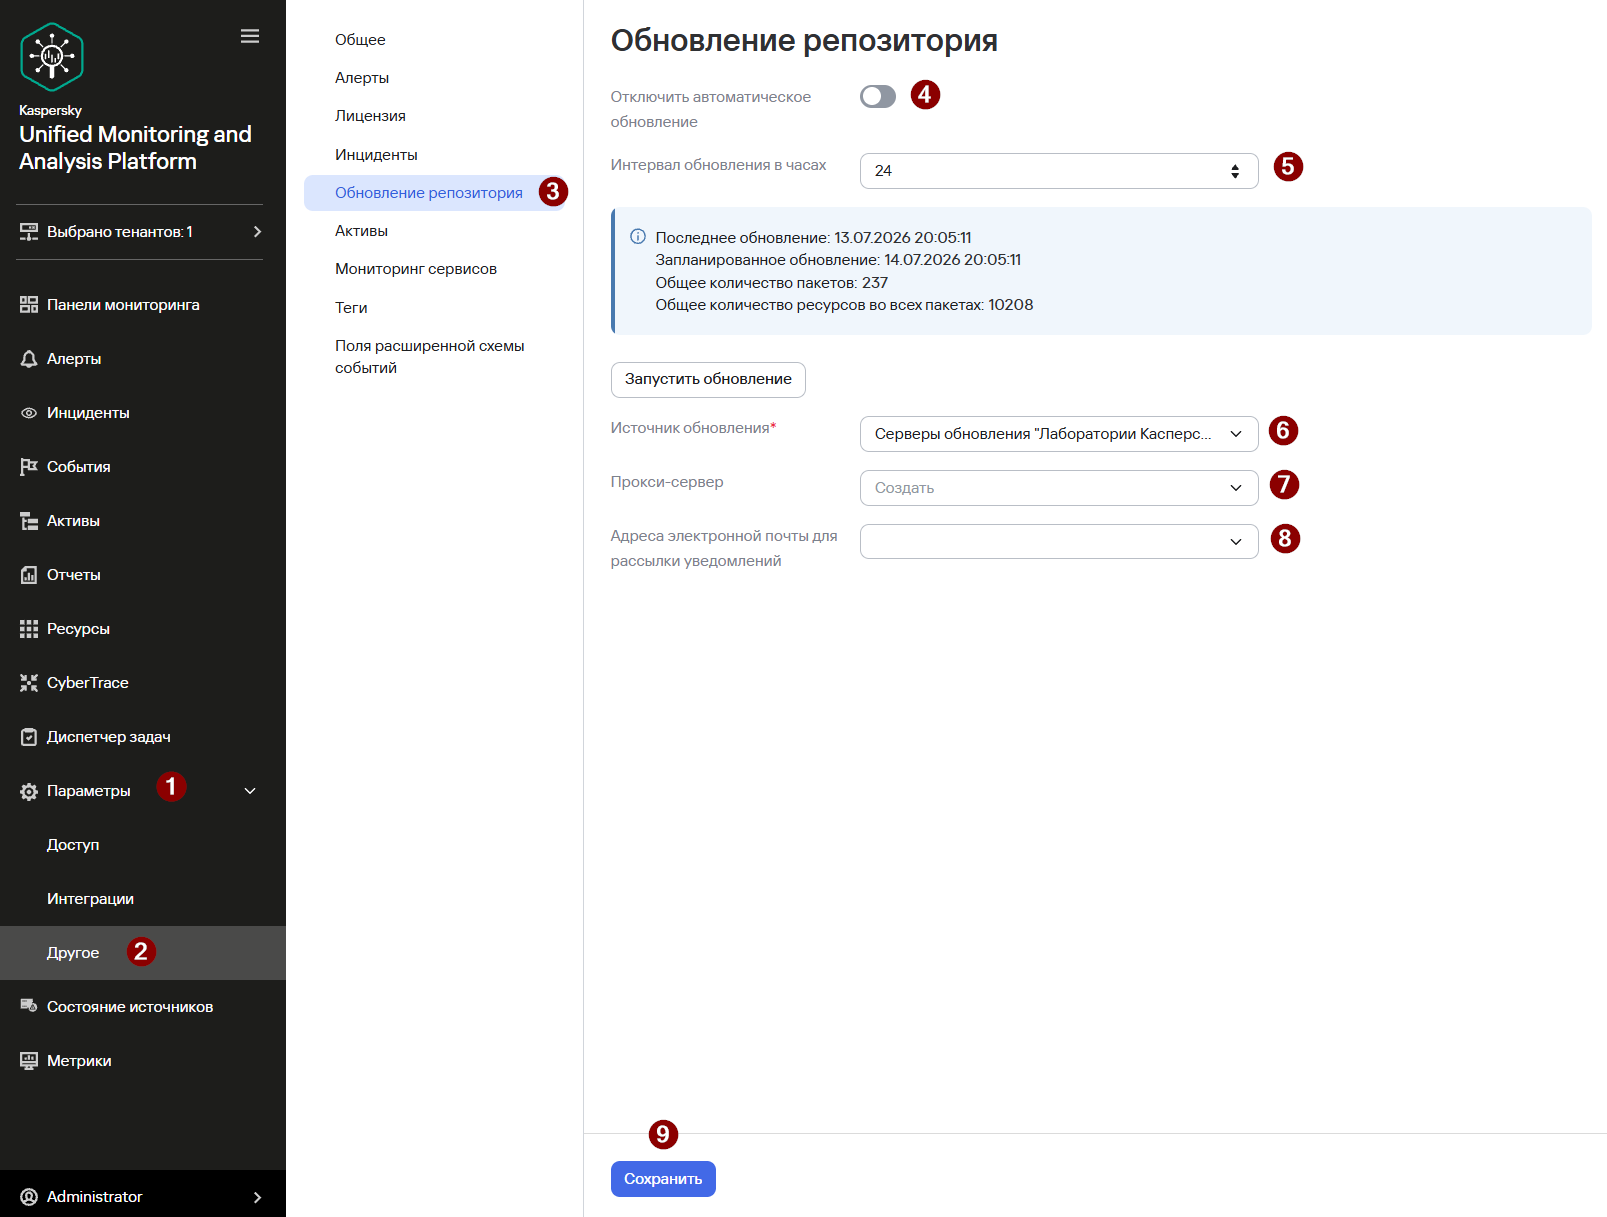
Далее запустите обновление репозитория вручную. Для этого:
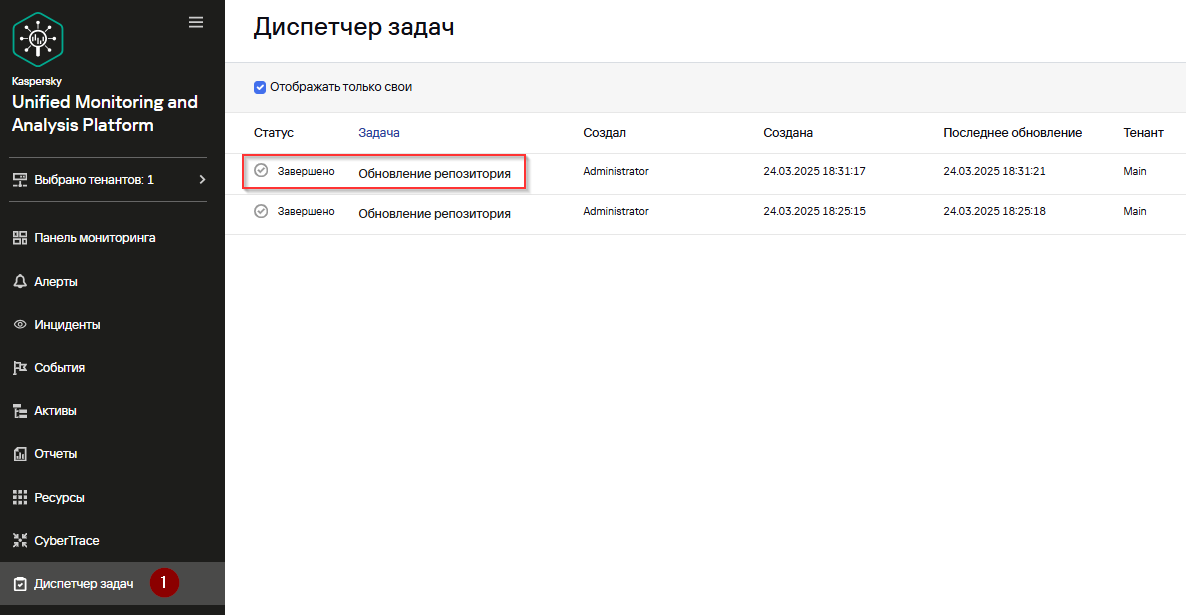
- Нажмите Запустить обновление.
- Перейдите в раздел Диспетчер задач и убедитесь, что статус задачи Обновление репозитория в состоянии Завершено.
- Перейдите в раздел Ресурсы и нажмите Импортировать ресурсы.
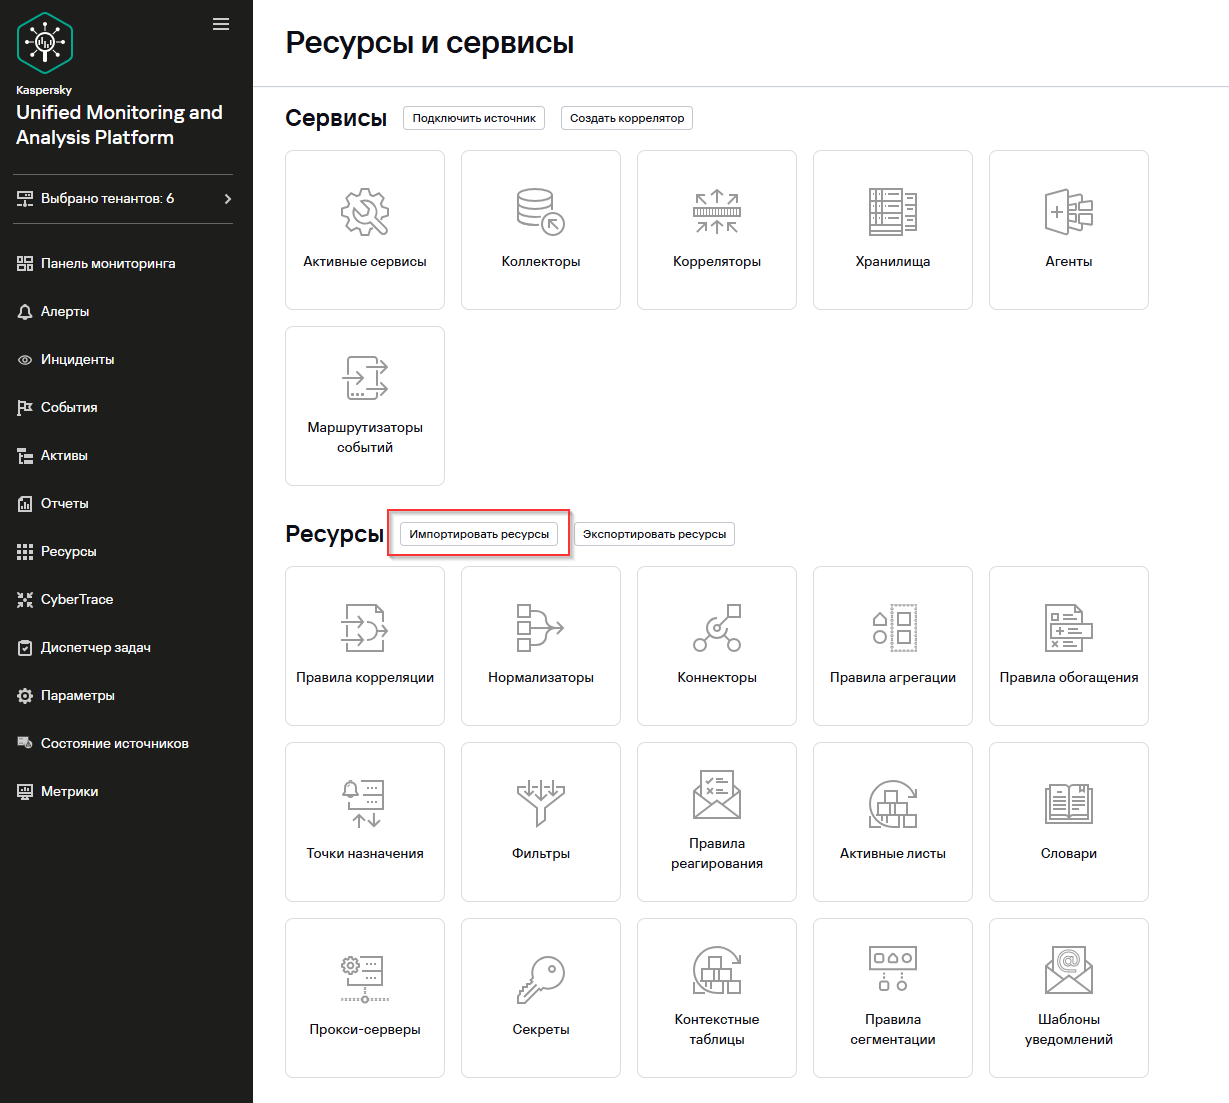
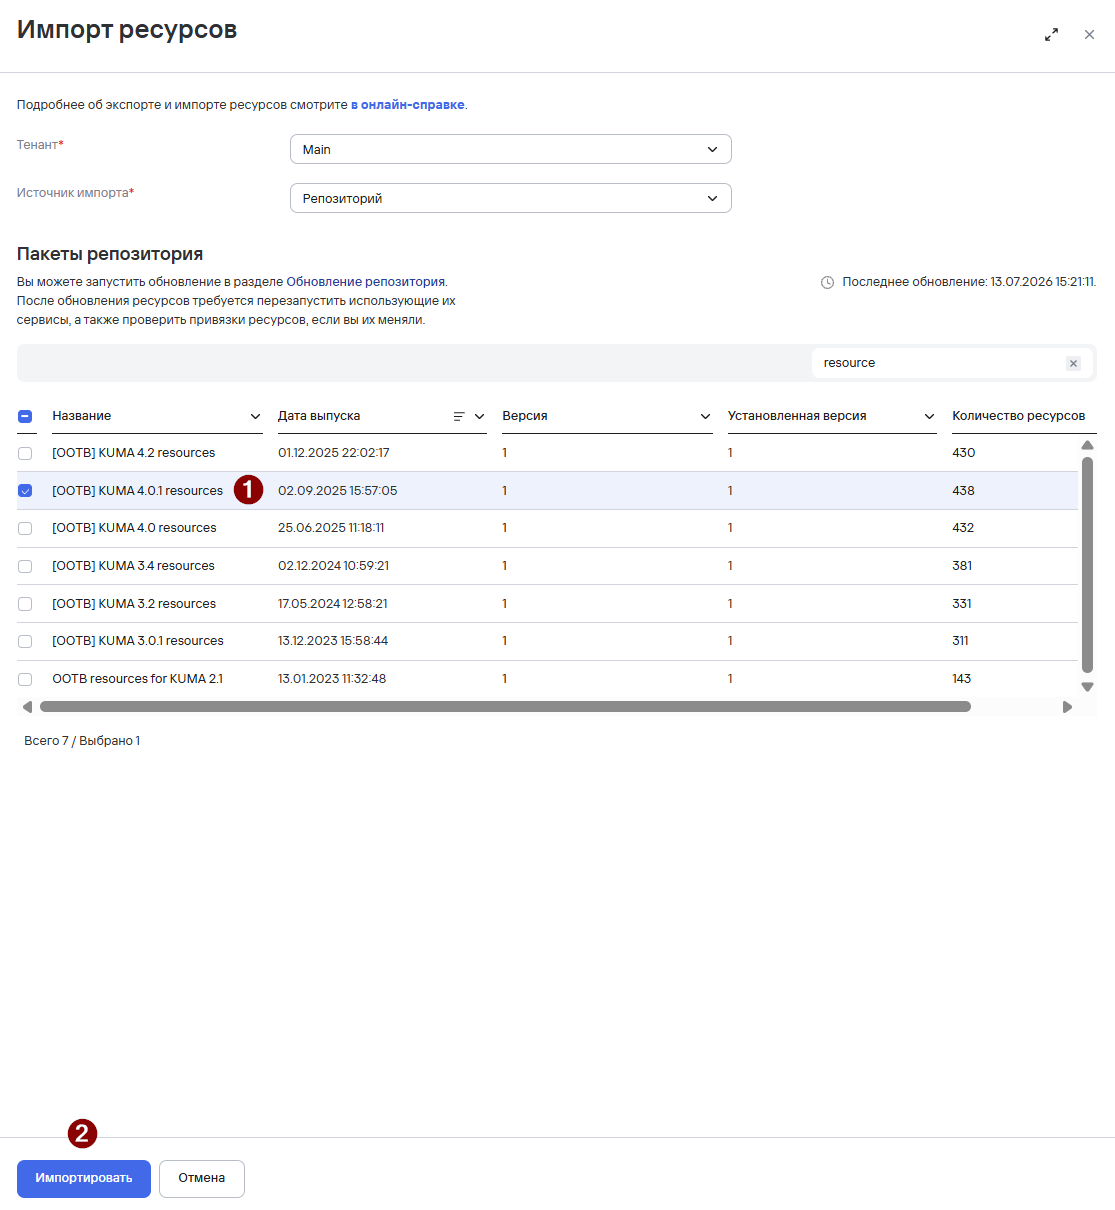
- В появившемся окне Импорт ресурсов укажите Тенант (по умолчанию, Main) и выберите Источник импорта – Репозиторий. .
- В секции Пакеты репозитория появится список доступных пакетов ресурсов для загрузки.
- Найдите и выберите пакет [OOTB] KUMA 4.0.1 resources (для версии KUMA 4.0) или [OOTB] KUMA 4.2 resources (для версии KUMA 4.2).
- Нажмите Импортировать. Данные пакеты содержат ресурсы для KUMA 4.0 или 4.2 (нормализаторы, коннекторы, словари и т.д.). Дождитесь появления всплывающего уведомления Ресурсы из пакета [OOTB] KUMA <версия> resources успешно импортированы.
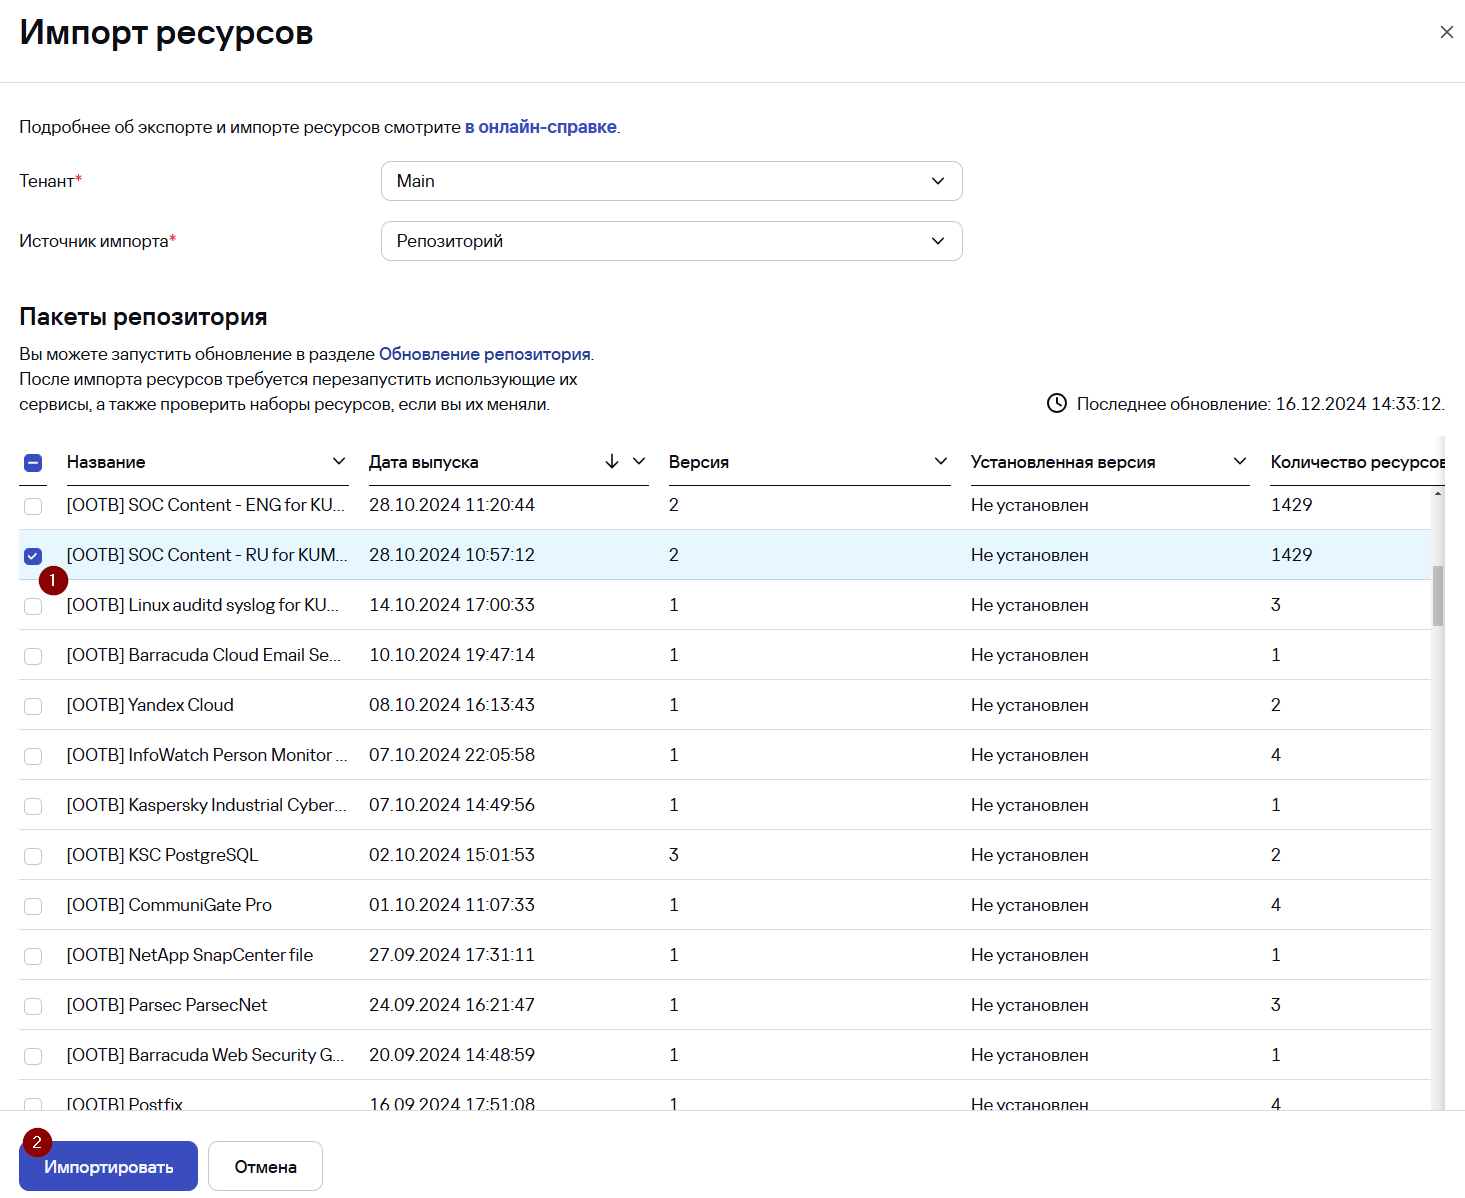
- Повторите процедуру и выполните импорт пакета [OOTB] SOC Content - RU for KUMA 3.2 (для версии KUMA 3.2+). Данный пакет содержит набор ресурсов, предназначенных для выявления подозрительного поведения в соответствии с различными техниками матрицы MITRE ATT&CK.
Импорт пакетов с OOTB-ресурсами успешно выполнен. Опционально можно импортировать другие пакеты из репозитория в случае необходимости.
Статья онлайн-справки «Обновление ресурсов»:
https://support.kaspersky.ru/kuma/4.0/242817
Импорт ресурсов из репозитория (пользовательский источник обновлений)файла
Если у сервера KUMA отсутствует доступ в Интернет (решение используется в закрытом контуре) или необходимо выполнить перенос ресурсов из другой инсталляции KUMA ресурсы можно также импортировать из файлов.
Версия KUMA, в которую осуществляется импорт ресурсов, должна быть идентична или выше версии KUMA, из которой ресурсы были экспортированы
Для переноса ресурсов из более поздней версии KUMA в более раннюю можно использовать скрипт из репозитория KUMA Community
Ниже рассматривается пример импорта ресурсов Community Pack (пакет ресурсов от сообщества KUMA) из файла. Как правило, все необходимые ресурсы доступны в репозитории, но в качестве дополнительного источника можно использовать ресурсы сообщества KUMA.
Ресурсы сообщества KUMA:
https://box.kaspersky.com/d/f630e3ab02b64405881a/?p=%2F&mode=list
https://github.com/KUMA-Community/kuma_content
Чтобы импортировать ресурсы из файла на примере Community Pack:
q123123Q!q123123Q! или q123123Q!KLaapt-M4), после чего выберите ранее загруженный файл. Пароль от файла с ресурсами необходимо вводить до загрузки самого файла.
После импорта файла раскройте дерево ресурсов и выберите необходимые ресурсы для импорта (рекомендуется импортировать только действительно необходимые для работы ресурсы), после чего нажмите кнопку Импортировать.
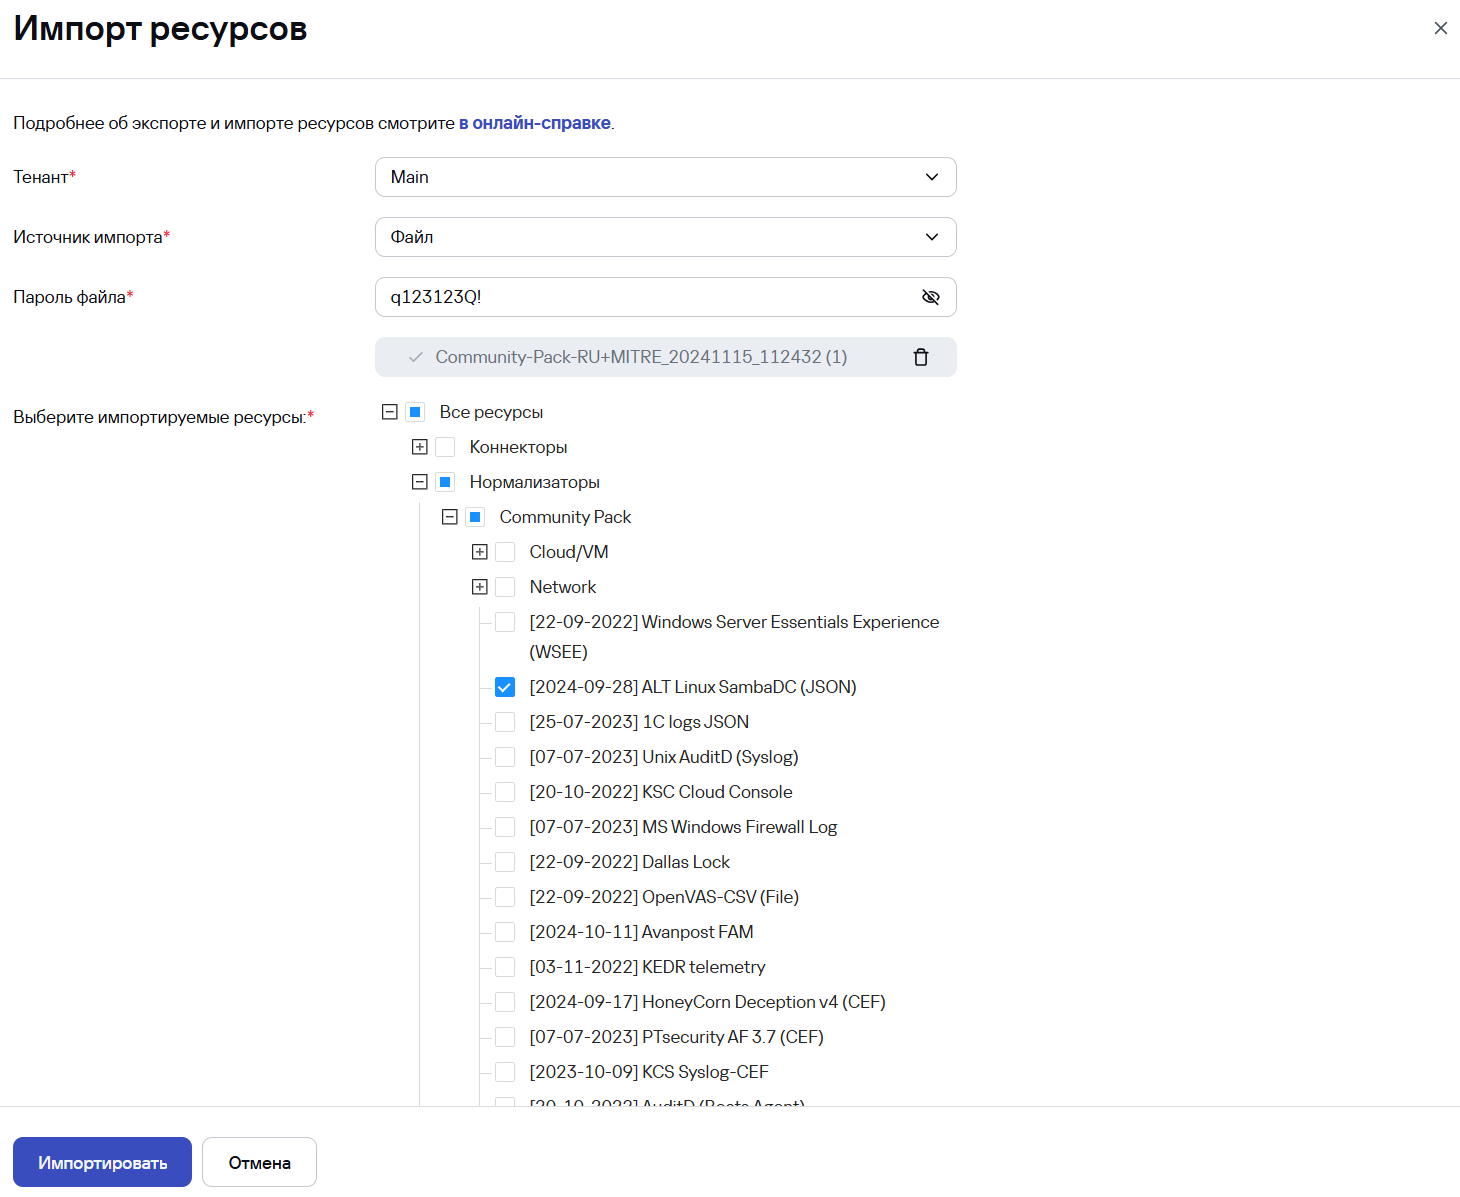
Ресурс успешно импортирован.
Чтобы импортировать набор ресурсов из файла ootb-content ("коробочный контент", поставляемый вместе с дистрибутивом KUMA):
mustB3Ch@ng3d!, после чего выберите файл ootb-content. Пароль от файла с ресурсами необходимо вводить до загрузки самого файла.
После импорта файла выберите Все ресурсы и нажмите кнопку Импортировать.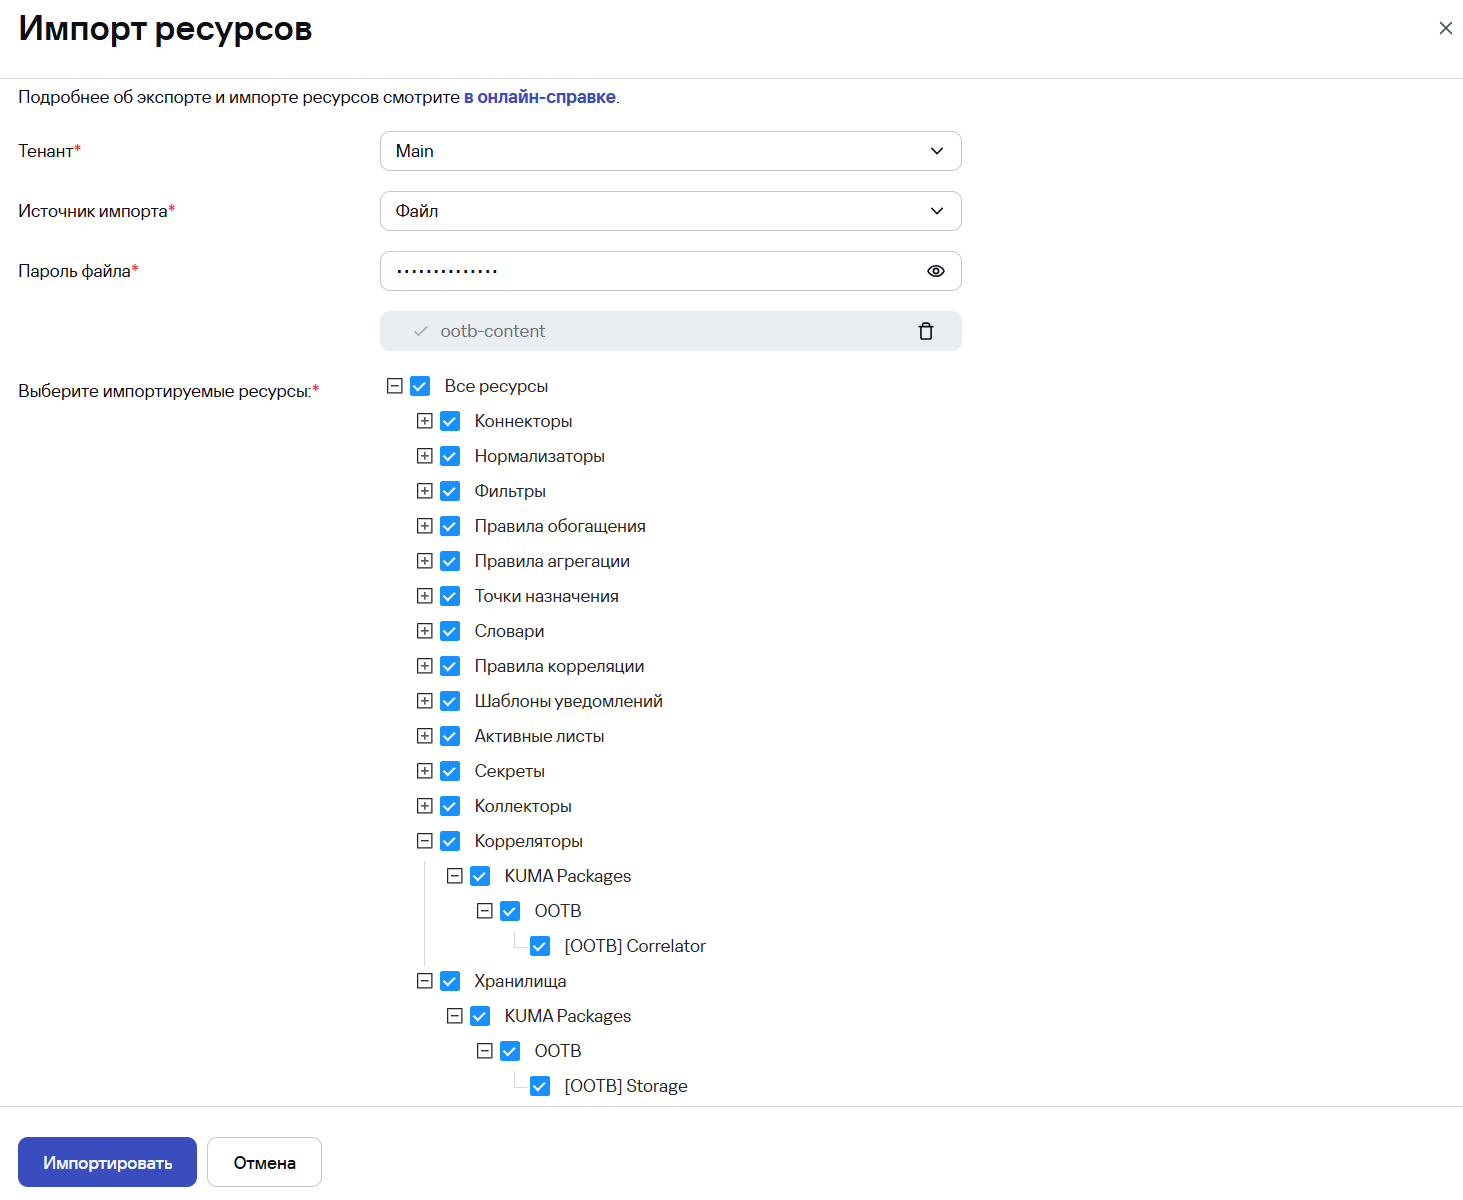
В результате будут загружены различные типы OOTB-ресурсов, в том числе ресурсы сервисов, установить которые можно согласно Приложению Создание и установка сервисов.
Привязка правил корреляции
После импорта пакета ресурсов [OOTB] SOC Content - RU for KUMA 3.2 (для версии KUMA 3.2+) с правилами корреляции необходимо привязать данные правила корреляции к коррелятору.
Чтобы привязать правила корреляции к коррелятору:
1. Перейдите в Ресурсы → Активные сервисы.
2. Нажмите на название сервиса Коррелятора.
3. В появившемся окне Редактирование коррелятора перейдите на шаг Корреляция и нажмите Привязать.
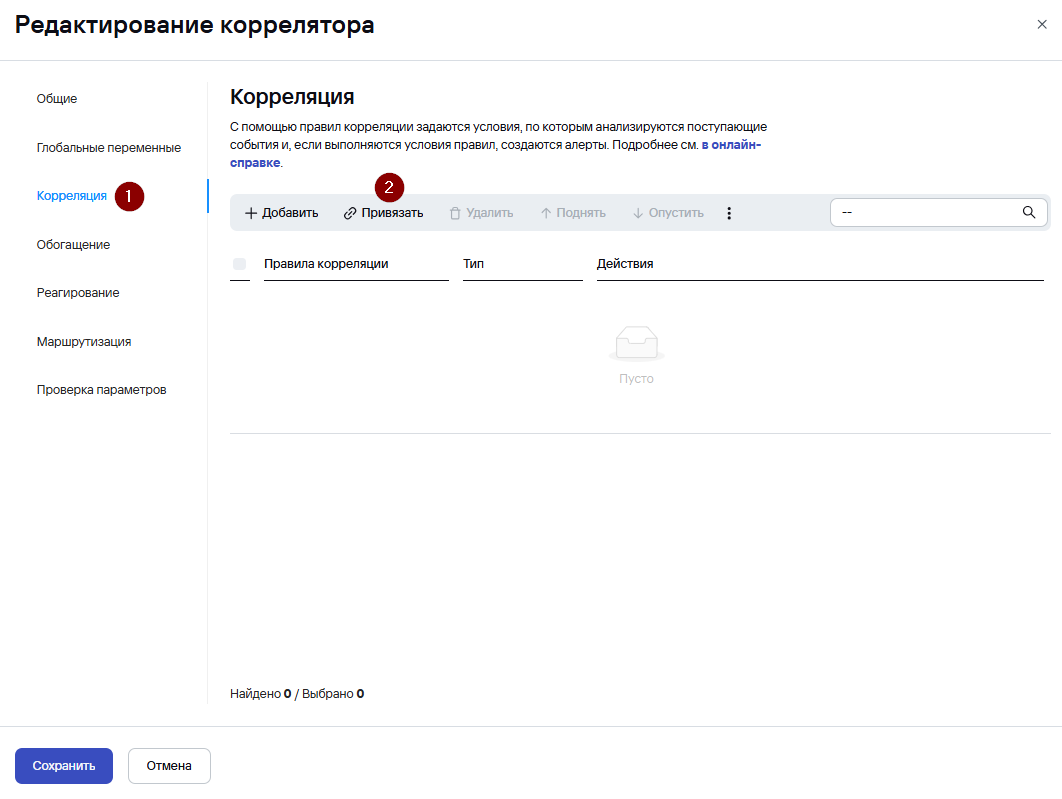
4. В окне Выбор правил корреляции выберите категории правил корреляции или определенные правила корреляции SOC Package и нажмите Привязать.
Каждое правило корреляции предназначено для анализа событий определенного источника, поэтому рекомендуется учитывать какие источники событий подключены к KUMA и привязывать только те правила корреляции, которые предназначены для этих источников.
Посмотреть для событий какого источника предназначено правило корреляции можно в документе «Описание правил корреляции, содержащихся в SOC_package.xlsx»:
https://support.kaspersky.ru/kuma/4.0/250594
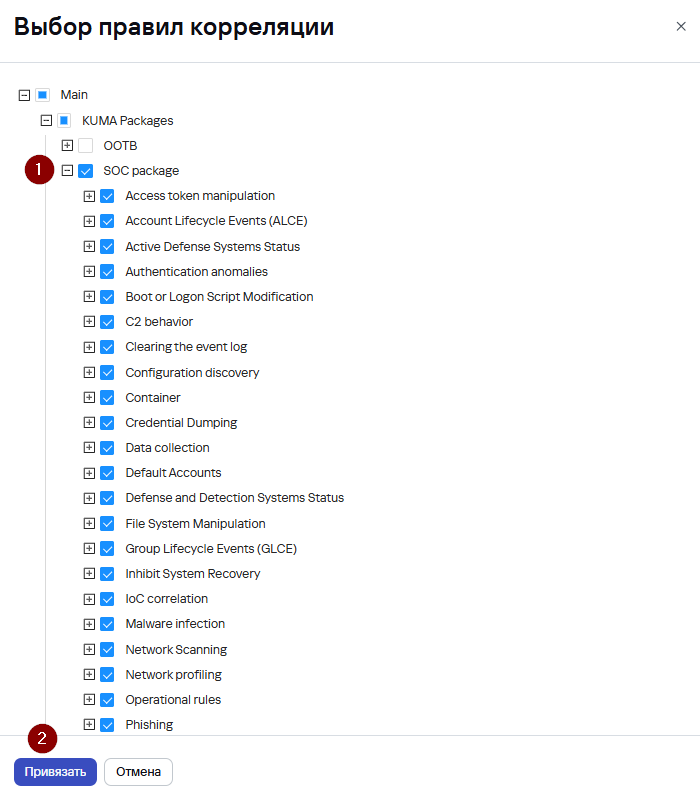
5. Выбранные правила корреляции привязаны к коррелятору.
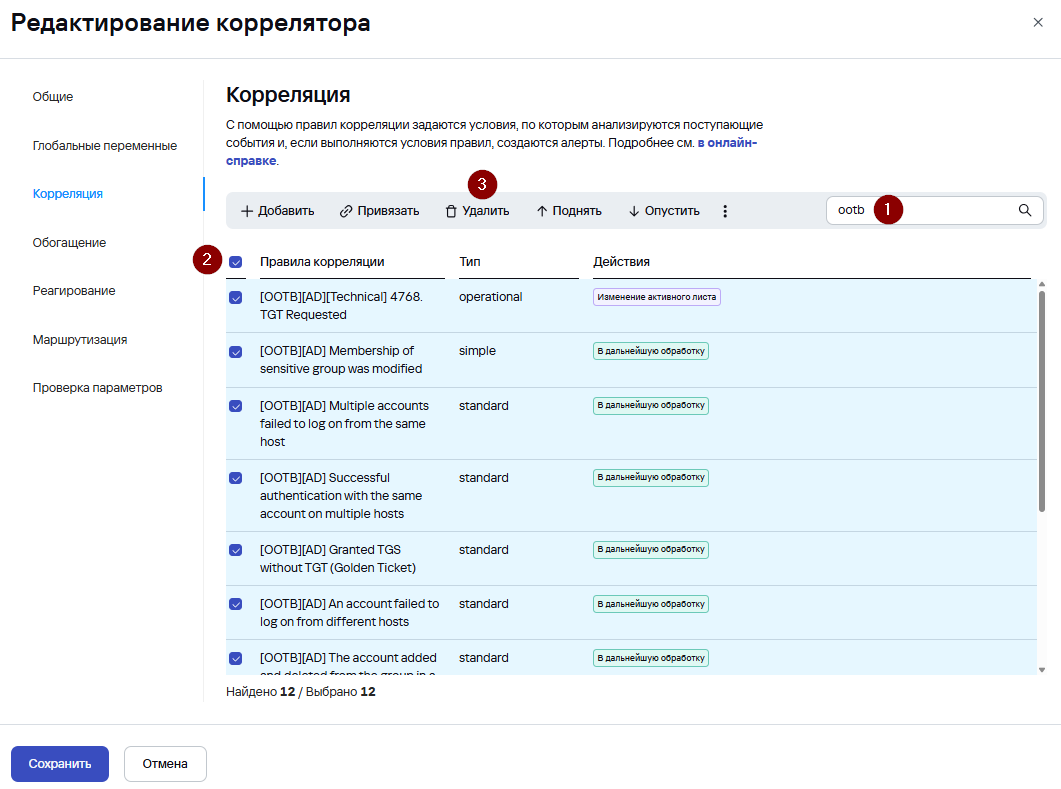
Рекомендуется удалить предустановленные корреляционные правила с префиксом [OOTB]. Данные правила являются шаблонами для создания собственных правил корреляции. Для удаления правил с префиксом [OOTB] введите «ootb» в поле поиска, выберите все правила и нажмите Удалить.
6. Нажмите Сохранить.
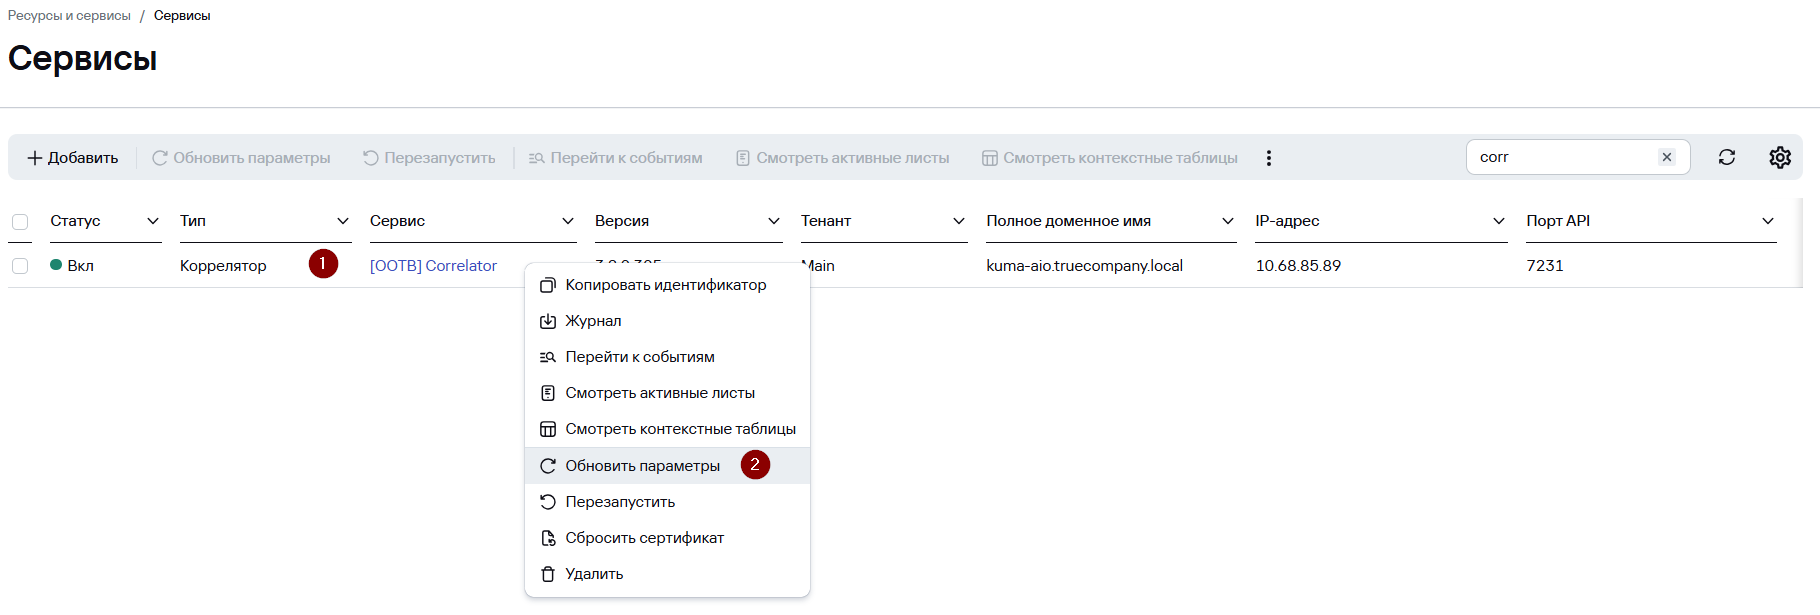
Чтобы коррелятор применил изменения конфигурации необходимо обновить параметры сервиса:
Видео «Использование OOTB (Out-Of-The-Box) правил»:
https://rutube.ru/video/ff4e4e28900233796828740429523e1f/?playlist=891489